
Stories
-
![الجيش الروسي يطبق استراتيجية "الخنق اللوجستي]()
الجيش الروسي يطبق استراتيجية "الخنق اللوجستي
RT STORIES
مقاطعة زابوروجيه.. مدفع "غياتسينت-بي" الروسي يستهدف مواقع عسكرية أوكرانية
![مقاطعة زابوروجيه.. مدفع "غياتسينت-بي" الروسي يستهدف مواقع عسكرية أوكرانية]() #اسأل_أكثر #Question_More
RT STORIES
الطائرات المسيرة الروسية تستهدف ناقلة جنود مدرعة إيطالية الصنع من طراز "بوما"
![الطائرات المسيرة الروسية تستهدف ناقلة جنود مدرعة إيطالية الصنع من طراز "بوما"]() #اسأل_أكثر #Question_More
RT STORIES
مقاتلة "سو-35" الروسية تنفذ مهمات قتالية في محيط منطقة العملية العسكرية الخاصة
![مقاتلة "سو-35" الروسية تنفذ مهمات قتالية في محيط منطقة العملية العسكرية الخاصة]() #اسأل_أكثر #Question_More
RT STORIES
طائرات مسيرة روسية تستهدف مواقع عسكرية أوكرانية في جمهورية دونيتسك
![طائرات مسيرة روسية تستهدف مواقع عسكرية أوكرانية في جمهورية دونيتسك]() #اسأل_أكثر #Question_More
RT STORIES
الخارجية الروسية تحذر الأجانب والدبلوماسيين مجددا من البقاء في أوكرانيا: يعرضون حياتهم للخطر
![الخارجية الروسية تحذر الأجانب والدبلوماسيين مجددا من البقاء في أوكرانيا: يعرضون حياتهم للخطر]() #اسأل_أكثر #Question_More
RT STORIES
القوات الروسية تسيطر على بلدة في خاركوف وتواصل التقدم في دوبروبوليه بدونيتسك
![القوات الروسية تسيطر على بلدة في خاركوف وتواصل التقدم في دوبروبوليه بدونيتسك]() #اسأل_أكثر #Question_More
RT STORIES
الدفاع الروسية: استهداف جسر في كييف ومركز لوجستي في ضواحي المدينة
![الدفاع الروسية: استهداف جسر في كييف ومركز لوجستي في ضواحي المدينة]() #اسأل_أكثر #Question_More
RT STORIES
مشاهد توثق استهداف الجسر الشمالي في مدينة كييف
![مشاهد توثق استهداف الجسر الشمالي في مدينة كييف]() #اسأل_أكثر #Question_More
RT STORIES
الغارديان: دول غربية تُخطط لنقل سفاراتها من كييف
![الغارديان: دول غربية تُخطط لنقل سفاراتها من كييف]() #اسأل_أكثر #Question_More
RT STORIES
الدفاع الروسية: استهداف سفينة شحن تنقل عتادا عسكريا في أوديسا ومركز بيانات في نيكولايف
![الدفاع الروسية: استهداف سفينة شحن تنقل عتادا عسكريا في أوديسا ومركز بيانات في نيكولايف]() #اسأل_أكثر #Question_More
RT STORIES
صحيفة ألمانية تتحدث عن بنية تحتية مشلولة في أوكرانيا بعد الضربات الروسية
![صحيفة ألمانية تتحدث عن بنية تحتية مشلولة في أوكرانيا بعد الضربات الروسية]() #اسأل_أكثر #Question_More
RT STORIES
إصابة مواطن في دونيتسك بهجوم مسيرة جوية أوكرانية
![إصابة مواطن في دونيتسك بهجوم مسيرة جوية أوكرانية]() #اسأل_أكثر #Question_More
![الجيش الروسي يطبق استراتيجية "الخنق اللوجستي]() الجيش الروسي يطبق استراتيجية "الخنق اللوجستي
-
![طائرة إماراتية تقل اسرائيليين تستغيث فوق السعودية]()
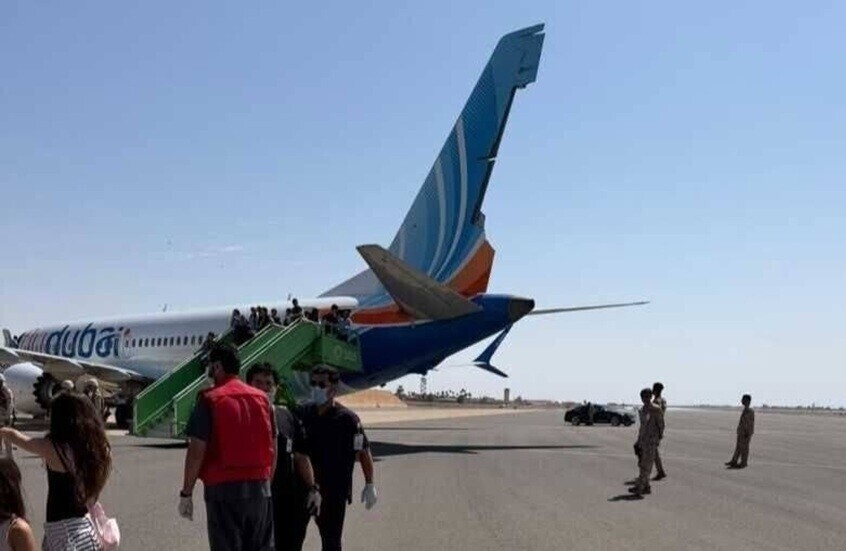
طائرة إماراتية تقل اسرائيليين تستغيث فوق السعودية
RT STORIES
الخطوط الملكية المغربية: مساعد طيار "فلاي دبي" أكمل تدريبا نظريا لدينا ولم يوظف
![الخطوط الملكية المغربية: مساعد طيار "فلاي دبي" أكمل تدريبا نظريا لدينا ولم يوظف]() #اسأل_أكثر #Question_More
RT STORIES
قرقاش: العملية الإرهابية الأخيرة إنذار بأن مواجهة التطرف لم تنته
![قرقاش: العملية الإرهابية الأخيرة إنذار بأن مواجهة التطرف لم تنته]() #اسأل_أكثر #Question_More
RT STORIES
كاتس يرسل طائرات شحن إلى دبي لاستعادة أمتعة الإسرائيليين العالقين
![كاتس يرسل طائرات شحن إلى دبي لاستعادة أمتعة الإسرائيليين العالقين]() #اسأل_أكثر #Question_More
RT STORIES
النائب العام الإماراتي: التحقيقات كشفت عن شروع مساعد قائد طائرة فلاي دبي بتنفيذ عملية إرهابية
![النائب العام الإماراتي: التحقيقات كشفت عن شروع مساعد قائد طائرة فلاي دبي بتنفيذ عملية إرهابية]() #اسأل_أكثر #Question_More
RT STORIES
تفاصيل جديدة عن حياة منفذ محاولة إسقاط "فلاي دبي" وعمله على "خط حساس" بين الإمارات وإسرائيل
![تفاصيل جديدة عن حياة منفذ محاولة إسقاط "فلاي دبي" وعمله على "خط حساس" بين الإمارات وإسرائيل]() #اسأل_أكثر #Question_More
RT STORIES
الكشف عن الصور الأولى لمساعد طيار رحلة "فلاي دبي"
![الكشف عن الصور الأولى لمساعد طيار رحلة "فلاي دبي"]() #اسأل_أكثر #Question_More
![طائرة إماراتية تقل اسرائيليين تستغيث فوق السعودية]() طائرة إماراتية تقل اسرائيليين تستغيث فوق السعودية
-
![كلمة بوتين أمام "فالداي"]()
كلمة بوتين أمام "فالداي"
RT STORIES
بوتين: سيتعين على الغرب حتما الاعتراف بواقع العالم متعدد الأقطاب
![بوتين: سيتعين على الغرب حتما الاعتراف بواقع العالم متعدد الأقطاب]() #اسأل_أكثر #Question_More
RT STORIES
بوتين يحدد الحل الأمثل والعادل لقضية فلسطين
![بوتين يحدد الحل الأمثل والعادل لقضية فلسطين]() #اسأل_أكثر #Question_More
RT STORIES
بوتين: أوروبا آيلة للانهيار بذاتها والغرب ينصب ستارا حديديا جديدا
![بوتين: أوروبا آيلة للانهيار بذاتها والغرب ينصب ستارا حديديا جديدا]() #اسأل_أكثر #Question_More
RT STORIES
بوتين: الأوروبيون سيقودون سيارات صينية قريبا
![بوتين: الأوروبيون سيقودون سيارات صينية قريبا]() #اسأل_أكثر #Question_More
RT STORIES
بوتين: روسيا لا تمانع في استئناف الحوار مع واشنطن بشأن الاستقرار الاستراتيجي
![بوتين: روسيا لا تمانع في استئناف الحوار مع واشنطن بشأن الاستقرار الاستراتيجي]() #اسأل_أكثر #Question_More
RT STORIES
بوتين: العالم معجب ببطولة الإيرانيين واستعداد قادتهم للتضحية
![بوتين: العالم معجب ببطولة الإيرانيين واستعداد قادتهم للتضحية]() #اسأل_أكثر #Question_More
RT STORIES
بوتين: روسيا ستضطر إلى استخدام الأسلحة التنافسية في الدفاع إذا تعرضت لهجوم
![بوتين: روسيا ستضطر إلى استخدام الأسلحة التنافسية في الدفاع إذا تعرضت لهجوم]() #اسأل_أكثر #Question_More
RT STORIES
بوتين: وتيرة تقدم قواتنا على الجبهة تتصاعد ونريد سلاما دائما لا هدنة مؤقتة
![بوتين: وتيرة تقدم قواتنا على الجبهة تتصاعد ونريد سلاما دائما لا هدنة مؤقتة]() #اسأل_أكثر #Question_More
RT STORIES
بوتين: مستعدون لبدء مفاوضات حول أوكرانيا بشروط تقبلها روسيا وشعبها
![بوتين: مستعدون لبدء مفاوضات حول أوكرانيا بشروط تقبلها روسيا وشعبها]() #اسأل_أكثر #Question_More
RT STORIES
بوتين: مقترح نقل اليورانيوم الإيراني إلى روسيا لا يزال قائما وموسكو ضد أي عدوان
![بوتين: مقترح نقل اليورانيوم الإيراني إلى روسيا لا يزال قائما وموسكو ضد أي عدوان]() #اسأل_أكثر #Question_More
RT STORIES
بوتين: روسيا لم تعلن الحرب بل شُنّت عليها ودفعت عمدا نحو النزاع الأوكراني للدفاع عن نفسها
![بوتين: روسيا لم تعلن الحرب بل شُنّت عليها ودفعت عمدا نحو النزاع الأوكراني للدفاع عن نفسها]() #اسأل_أكثر #Question_More
![كلمة بوتين أمام "فالداي"]() كلمة بوتين أمام "فالداي"
-
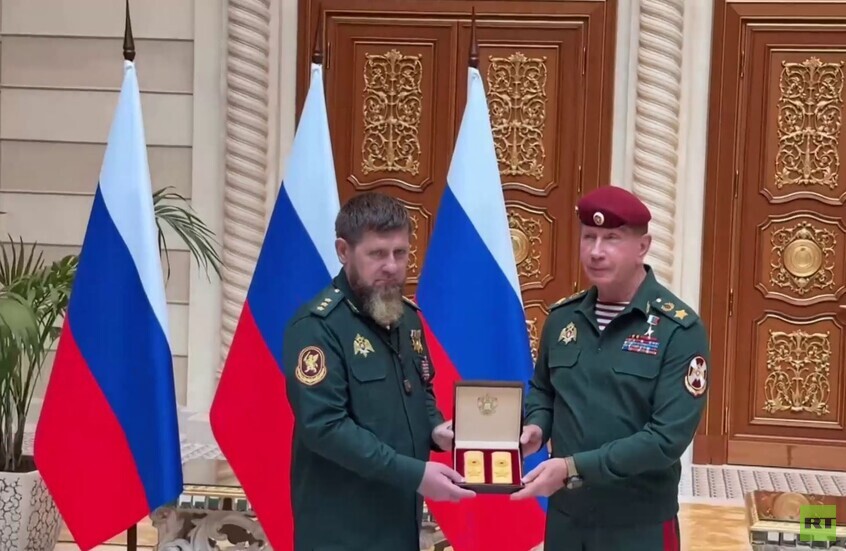
![رتبة "جنرال الجيش" لرئيس جمهورية الشيشان رمضان قديروف من مدير الحرس الوطني الروسي]()
رتبة "جنرال الجيش" لرئيس جمهورية الشيشان رمضان قديروف من مدير الحرس الوطني الروسي
RT STORIES
رتبة "جنرال الجيش" لرئيس جمهورية الشيشان رمضان قديروف من مدير الحرس الوطني الروسي
![رتبة "جنرال الجيش" لرئيس جمهورية الشيشان رمضان قديروف من مدير الحرس الوطني الروسي]() #اسأل_أكثر #Question_More
"حسناء" تتجسس على دول مناوئة لإيران
نشرت شركة Dell Secureworks تقريرا قالت فيه إن مجموعة هاكرز يشتبه في صلتها بالحكومة الإيرانية أنشأت حسابا مزورا لفتاة بهدف التجسس على عاملين في قطاعات هامة في دول مناوئة لإيران.

وقال التقرير إن عملية التجسس طالت شركات أجنبية تعمل في إيران أيضا، مشيرا إلى أن مجموعة القراصنة المعروفة بـCobalt Gypsy التي، كما رجح التقرير، تعمل لصالح طهران، انتحلت شخصية فتاة تعمل كمصورة، وهي من أصل روماني وتعيش في لندن، لإنشاء حسابات أخرى مزورة، باستخدام صورة الفتاة وبعضا من بياناتها الشخصية وأطلق عليها اسم Mia Ash.
وتم انشاء هذه الحسابات على عدد من المواقع للتواصل الاجتماعي والتطبيقات للتراسل الفوري، منها "فيسبوك" و"بلوغر" و"واتس أب" و"لينكد إن"، منذ ابريل/نيسان من العام 2016، بحسب التقرير.
وأوضحت أليسون ويكوف، كبيرة الباحثين في Dell Secureworks: "أن هؤلاء الأشخاص لم يوظفوها. وكان الشيء الأهم أنها شابة وجذابة ومبدعة وتحب السفر".
وعملت تلك الفتاة الوهمية على إقامة اتصالات مع موظفي الشركات الحكومية وغير الحكومية والشركات السلكية واللاسلكية أو تلك التي تقدم الخدمات المالية إلى شركات من منطقة الشرق الأوسط وشمال إفريقيا.
وزعم التقرير أن Mia Ash استهدفت موظفي الرتب الوسطى، المهندسين والخبراء الفنيين ومطوري برمجيات الحاسوب في شركات النفط والغاز والطيران والاتصالات. وبعد مرور بعض الوقت من بداية الاتصال مع المستهدفين، أرسلت "الفتاة" اليهم عبر البريد الإلكتروني ملف Excel يحتوي على بعض الصور وطلبت منهم فتح الوثيقة من خلال بريد العمل.
ويوضح التقرير أن الملف المزعوم يحتوي على فيروس PupyRAT يتيح للقراصنة فرض السيطرة الكاملة على جهاز الكومبيوتر التابع للشخص المستهدف.
وبحسب Dell Secureworks، شنت مجموعة القراصنة تلك، باستخدام الأسلوب نفسه، هجمات إلكترونية على أجهزة كومبيوتر موظفي شركات في السعودية والعراق وإيران وإسرائيل والهند والولايات المتحدة وبنغلادش والولايات المتحدة.
المصدر: رويترز
إينا أسالخانوفا


التعليقات