
Stories
-
![الجيش الروسي يطبق استراتيجية "الخنق اللوجستي]()
الجيش الروسي يطبق استراتيجية "الخنق اللوجستي
RT STORIES
نيويورك تايمز: قصف الجسور قد يسفر عن "كابوس لوجستي" لأوكرانيا
![نيويورك تايمز: قصف الجسور قد يسفر عن "كابوس لوجستي" لأوكرانيا]() #اسأل_أكثر #Question_More
RT STORIES
تدمير جسور ومراكز لوجستية ومنشآت صناعية ومرافق طاقة في أوكرانيا خلال أسبوع واحد
![تدمير جسور ومراكز لوجستية ومنشآت صناعية ومرافق طاقة في أوكرانيا خلال أسبوع واحد]() #اسأل_أكثر #Question_More
RT STORIES
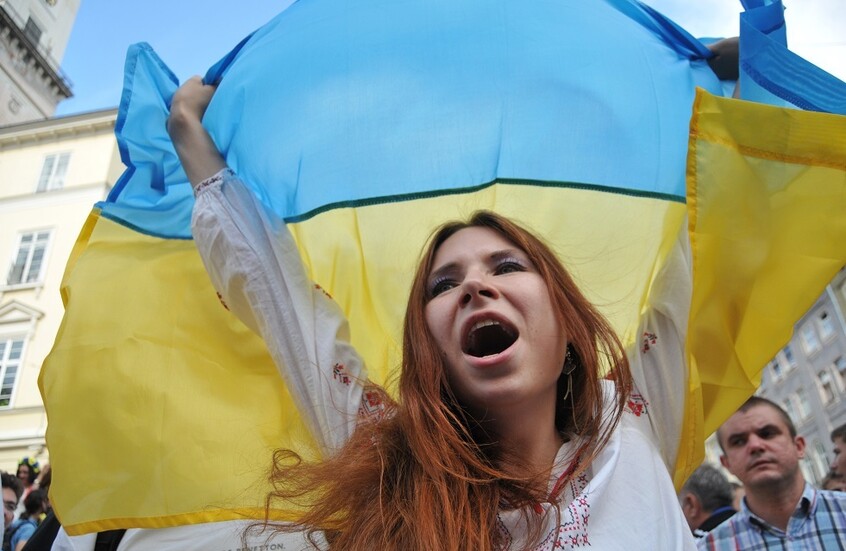
أوكرانيون يتظاهرون وسط كييف للمطالبة بإحلال السلام
![أوكرانيون يتظاهرون وسط كييف للمطالبة بإحلال السلام]() #اسأل_أكثر #Question_More
RT STORIES
مقاطعة زابوروجيه.. مدفع "غياتسينت-بي" الروسي يستهدف مواقع عسكرية أوكرانية
![مقاطعة زابوروجيه.. مدفع "غياتسينت-بي" الروسي يستهدف مواقع عسكرية أوكرانية]() #اسأل_أكثر #Question_More
RT STORIES
الطائرات المسيرة الروسية تستهدف ناقلة جنود مدرعة إيطالية الصنع من طراز "بوما"
![الطائرات المسيرة الروسية تستهدف ناقلة جنود مدرعة إيطالية الصنع من طراز "بوما"]() #اسأل_أكثر #Question_More
RT STORIES
مقاتلة "سو-35" الروسية تنفذ مهمات قتالية في محيط منطقة العملية العسكرية الخاصة
![مقاتلة "سو-35" الروسية تنفذ مهمات قتالية في محيط منطقة العملية العسكرية الخاصة]() #اسأل_أكثر #Question_More
RT STORIES
طائرات مسيرة روسية تستهدف مواقع عسكرية أوكرانية في جمهورية دونيتسك
![طائرات مسيرة روسية تستهدف مواقع عسكرية أوكرانية في جمهورية دونيتسك]() #اسأل_أكثر #Question_More
RT STORIES
الخارجية الروسية تحذر الأجانب والدبلوماسيين مجددا من البقاء في أوكرانيا: يعرضون حياتهم للخطر
![الخارجية الروسية تحذر الأجانب والدبلوماسيين مجددا من البقاء في أوكرانيا: يعرضون حياتهم للخطر]() #اسأل_أكثر #Question_More
RT STORIES
القوات الروسية تسيطر على بلدة في خاركوف وتواصل التقدم في دوبروبوليه بدونيتسك
![القوات الروسية تسيطر على بلدة في خاركوف وتواصل التقدم في دوبروبوليه بدونيتسك]() #اسأل_أكثر #Question_More
RT STORIES
الدفاع الروسية: استهداف جسر في كييف ومركز لوجستي في ضواحي المدينة
![الدفاع الروسية: استهداف جسر في كييف ومركز لوجستي في ضواحي المدينة]() #اسأل_أكثر #Question_More
RT STORIES
مشاهد توثق استهداف الجسر الشمالي في مدينة كييف
![مشاهد توثق استهداف الجسر الشمالي في مدينة كييف]() #اسأل_أكثر #Question_More
RT STORIES
الغارديان: دول غربية تُخطط لنقل سفاراتها من كييف
![الغارديان: دول غربية تُخطط لنقل سفاراتها من كييف]() #اسأل_أكثر #Question_More
RT STORIES
الدفاع الروسية: استهداف سفينة شحن تنقل عتادا عسكريا في أوديسا ومركز بيانات في نيكولايف
![الدفاع الروسية: استهداف سفينة شحن تنقل عتادا عسكريا في أوديسا ومركز بيانات في نيكولايف]() #اسأل_أكثر #Question_More
RT STORIES
صحيفة ألمانية تتحدث عن بنية تحتية مشلولة في أوكرانيا بعد الضربات الروسية
![صحيفة ألمانية تتحدث عن بنية تحتية مشلولة في أوكرانيا بعد الضربات الروسية]() #اسأل_أكثر #Question_More
RT STORIES
إصابة مواطن في دونيتسك بهجوم مسيرة جوية أوكرانية
![إصابة مواطن في دونيتسك بهجوم مسيرة جوية أوكرانية]() #اسأل_أكثر #Question_More
![الجيش الروسي يطبق استراتيجية "الخنق اللوجستي]() الجيش الروسي يطبق استراتيجية "الخنق اللوجستي
-
![طائرة إماراتية تقل اسرائيليين تستغيث فوق السعودية]()
طائرة إماراتية تقل اسرائيليين تستغيث فوق السعودية
RT STORIES
"تلغراف": مساعد طيار "فلاي دبي" درس في جامعة بريطانية
!["تلغراف": مساعد طيار "فلاي دبي" درس في جامعة بريطانية]() #اسأل_أكثر #Question_More
RT STORIES
إعلام: حساب مساعد طيار "فلاي دبي" نشر مقاطع لطائرات إسرائيلية وصورة للظواهري بعد الهجوم
![إعلام: حساب مساعد طيار "فلاي دبي" نشر مقاطع لطائرات إسرائيلية وصورة للظواهري بعد الهجوم]() #اسأل_أكثر #Question_More
RT STORIES
كشف هوية وجنسية أم مساعد طيار "فلاي دبي" ودور سوريا في تطرفه
![كشف هوية وجنسية أم مساعد طيار "فلاي دبي" ودور سوريا في تطرفه]() #اسأل_أكثر #Question_More
RT STORIES
الخطوط الملكية المغربية: مساعد طيار "فلاي دبي" أكمل تدريبا نظريا لدينا ولم يوظف
![الخطوط الملكية المغربية: مساعد طيار "فلاي دبي" أكمل تدريبا نظريا لدينا ولم يوظف]() #اسأل_أكثر #Question_More
RT STORIES
قرقاش: العملية الإرهابية الأخيرة إنذار بأن مواجهة التطرف لم تنته
![قرقاش: العملية الإرهابية الأخيرة إنذار بأن مواجهة التطرف لم تنته]() #اسأل_أكثر #Question_More
RT STORIES
كاتس يرسل طائرات شحن إلى دبي لاستعادة أمتعة الإسرائيليين العالقين
![كاتس يرسل طائرات شحن إلى دبي لاستعادة أمتعة الإسرائيليين العالقين]() #اسأل_أكثر #Question_More
RT STORIES
النائب العام الإماراتي: التحقيقات كشفت عن شروع مساعد قائد طائرة فلاي دبي بتنفيذ عملية إرهابية
![النائب العام الإماراتي: التحقيقات كشفت عن شروع مساعد قائد طائرة فلاي دبي بتنفيذ عملية إرهابية]() #اسأل_أكثر #Question_More
RT STORIES
تفاصيل جديدة عن حياة منفذ محاولة إسقاط "فلاي دبي" وعمله على "خط حساس" بين الإمارات وإسرائيل
![تفاصيل جديدة عن حياة منفذ محاولة إسقاط "فلاي دبي" وعمله على "خط حساس" بين الإمارات وإسرائيل]() #اسأل_أكثر #Question_More
RT STORIES
الكشف عن الصور الأولى لمساعد طيار رحلة "فلاي دبي"
![الكشف عن الصور الأولى لمساعد طيار رحلة "فلاي دبي"]() #اسأل_أكثر #Question_More
![طائرة إماراتية تقل اسرائيليين تستغيث فوق السعودية]() طائرة إماراتية تقل اسرائيليين تستغيث فوق السعودية
-
![كلمة بوتين أمام "فالداي"]()
كلمة بوتين أمام "فالداي"
RT STORIES
بوتين: سيتعين على الغرب حتما الاعتراف بواقع العالم متعدد الأقطاب
![بوتين: سيتعين على الغرب حتما الاعتراف بواقع العالم متعدد الأقطاب]() #اسأل_أكثر #Question_More
RT STORIES
بوتين يحدد الحل الأمثل والعادل لقضية فلسطين
![بوتين يحدد الحل الأمثل والعادل لقضية فلسطين]() #اسأل_أكثر #Question_More
RT STORIES
بوتين: أوروبا آيلة للانهيار بذاتها والغرب ينصب ستارا حديديا جديدا
![بوتين: أوروبا آيلة للانهيار بذاتها والغرب ينصب ستارا حديديا جديدا]() #اسأل_أكثر #Question_More
RT STORIES
بوتين: الأوروبيون سيقودون سيارات صينية قريبا
![بوتين: الأوروبيون سيقودون سيارات صينية قريبا]() #اسأل_أكثر #Question_More
RT STORIES
بوتين: روسيا لا تمانع في استئناف الحوار مع واشنطن بشأن الاستقرار الاستراتيجي
![بوتين: روسيا لا تمانع في استئناف الحوار مع واشنطن بشأن الاستقرار الاستراتيجي]() #اسأل_أكثر #Question_More
RT STORIES
بوتين: العالم معجب ببطولة الإيرانيين واستعداد قادتهم للتضحية
![بوتين: العالم معجب ببطولة الإيرانيين واستعداد قادتهم للتضحية]() #اسأل_أكثر #Question_More
RT STORIES
بوتين: روسيا ستضطر إلى استخدام الأسلحة التنافسية في الدفاع إذا تعرضت لهجوم
![بوتين: روسيا ستضطر إلى استخدام الأسلحة التنافسية في الدفاع إذا تعرضت لهجوم]() #اسأل_أكثر #Question_More
RT STORIES
بوتين: وتيرة تقدم قواتنا على الجبهة تتصاعد ونريد سلاما دائما لا هدنة مؤقتة
![بوتين: وتيرة تقدم قواتنا على الجبهة تتصاعد ونريد سلاما دائما لا هدنة مؤقتة]() #اسأل_أكثر #Question_More
RT STORIES
بوتين: مستعدون لبدء مفاوضات حول أوكرانيا بشروط تقبلها روسيا وشعبها
![بوتين: مستعدون لبدء مفاوضات حول أوكرانيا بشروط تقبلها روسيا وشعبها]() #اسأل_أكثر #Question_More
RT STORIES
بوتين: مقترح نقل اليورانيوم الإيراني إلى روسيا لا يزال قائما وموسكو ضد أي عدوان
![بوتين: مقترح نقل اليورانيوم الإيراني إلى روسيا لا يزال قائما وموسكو ضد أي عدوان]() #اسأل_أكثر #Question_More
RT STORIES
بوتين: روسيا لم تعلن الحرب بل شُنّت عليها ودفعت عمدا نحو النزاع الأوكراني للدفاع عن نفسها
![بوتين: روسيا لم تعلن الحرب بل شُنّت عليها ودفعت عمدا نحو النزاع الأوكراني للدفاع عن نفسها]() #اسأل_أكثر #Question_More
![كلمة بوتين أمام "فالداي"]() كلمة بوتين أمام "فالداي"
-
![بركلات الترجيح.. السعودية تتخطى قطر وتتأهل إلى نهائي "خليجي 27"]()
بركلات الترجيح.. السعودية تتخطى قطر وتتأهل إلى نهائي "خليجي 27"
RT STORIES
بركلات الترجيح.. السعودية تتخطى قطر وتتأهل إلى نهائي "خليجي 27"
![بركلات الترجيح.. السعودية تتخطى قطر وتتأهل إلى نهائي "خليجي 27"]() #اسأل_أكثر #Question_More
-
![رتبة "جنرال الجيش" لرئيس جمهورية الشيشان رمضان قديروف من مدير الحرس الوطني الروسي]()
رتبة "جنرال الجيش" لرئيس جمهورية الشيشان رمضان قديروف من مدير الحرس الوطني الروسي
RT STORIES
رتبة "جنرال الجيش" لرئيس جمهورية الشيشان رمضان قديروف من مدير الحرس الوطني الروسي
![رتبة "جنرال الجيش" لرئيس جمهورية الشيشان رمضان قديروف من مدير الحرس الوطني الروسي]() #اسأل_أكثر #Question_More
خفايا الهجوم على "كاسبرسكي" تسبب أزمة "ثقة رقمية"
وجد خبراء أمن المعلومات أن البرمجيات الخبيثة فائقة التطور التي تسللت لمختبرات "كاسبرسكي" الروسية الشهيرة، أكثر قوة وشراسة مما كان يعتقد سابقا.

وقال الخبراء إن برمجيات العملية "Duqu 2.0 " الخبيثة عليها توقيع شهادات رقمية شرعية صادرة عن شركة "فوكسكون"، وهي شركة تصنيع الكترونيات صينية رائدة عالميا، من أهم عملائها مايكروسوفت وديل وغوغل وبلاك بيري وأمازون وأبل وسوني.
وتم الكشف عن رمز التوقيع من قبل خبراء مختبرات كاسبرسكي لاب، العاكفون على دراسة الأضرار الناجمة عن عملية Duqu 2.0.
وتعتبر برمجيات Windows الموقعة بشهادات ذات كود "فوكسكون" محل ثقة كبيرة، لأن هذه الشهادات تصدر من قبل VeriSign الموثوق بها أيضا. وبالتالي فإن نظم التشغيل تقوم بتحميل وتشغيل برمجيات Duqu 2.0 الموقعة من فوكسكون، من دون أي إنذار، الأمر الذي من شأنه أن يسمح للبرمجيات الخبيثة بالسيطرة الكاملة على الأجهزة المصابة.
ويرجح خبراء كاسبرسكي لاب أن العقول المدبرة وراء العملية 2.0 Duqu كانت قادرة على انتزاع نسخ من المفاتيح الخاصة لمختلف شهادات توقيع الأكواد البرمجية، وذلك باستخدام مفتاح مختلف في تنفيذ كل هجوم على الشركة، وشهادة فوكسكون المستخدمة في هذه الحالة كانت أيضا على الأرجح "مسروقة".
وقالت شركة أمن المعلومات الروسية كاسبرسكي إن تسرب شهادة فوكسكون يقوض استخدام الشهادات الرقمية كأداة موثوقة، للتحقق من صحة الرموز الحاسوبية، ولا يمكن معها إثبات ما إذا تم العبث بهذا البرنامج من قبل قراصنة محتملين.
وقد أبلغت "كاسبرسكي لاب" شركتي "فوكسكون" و "VeriSign " بنتائج تحقيقاتها، قبل أن تنشر الأمر، للتعريف بآخر مستجدات العملية Duqu 2.0
وتشير نتائج البحوث جميعها إلى أن برمجيات Duqu 2.0 متطورة جدا، ويرجح إنها من عمل وكالة استخبارات رسمية، ويشتبه في كونها من جواسيس إسرائيليين، وبشكل عام تتواجد هذه البرمجيات فقط في ذاكرة الكمبيوتر، ولا تظهر لها أية بيانات مكتوبة على القرص الصلب.
كان الرئيس التنفيذي لشركة "كاسبرسكي لاب" قد صرح حصريا لقناة RT بأن أماكن المفاوضات الدولية حول البرنامج النووي الإيراني قد استهدفت أيضا بواسطة برامج تجسس متطورة، تبلغ تكلفتها على الأقل 10 ملايين دولار.
وأطلق على هذه العملية اسم "Duqu 2"، وتعتقد شركة كاسبرسكي أن الهاكرز قاموا في هذه العملية باختراق وسائل الاتصالات، بما في ذلك شبكات الواي فاي وشبكات الفنادق، للحصول على أرقام غرف الضيوف المهمين، وتحميل فيديوهات كاميرات المراقبة الداخلية والملفات الصوتية التي سجلتها أية ميكروفونات، وتعتقد أيضا إن ضحايا Duqu 2 ينتمون لأماكن عدة، بما في ذلك الدول الغربية ودول في الشرق الأوسط وآسيا.
المصدر: ريجستر
إقرأ المزيد

كاسبرسكي: التجسس على المحادثات النووية الإيرانية تم ببرامج فيروسية بكلفة 10 ملايين دولار
صرح الرئيس التنفيذي لشركة "كاسبرسكي لاب" حصريا لـ RT بأن أماكن المحادثات النووية الإيرانية قد استهدفت بواسطة برامج تجسس متطورة، تبلغ تكلفتها على الأقل 10 ملايين دولار.


التعليقات