
Stories
-
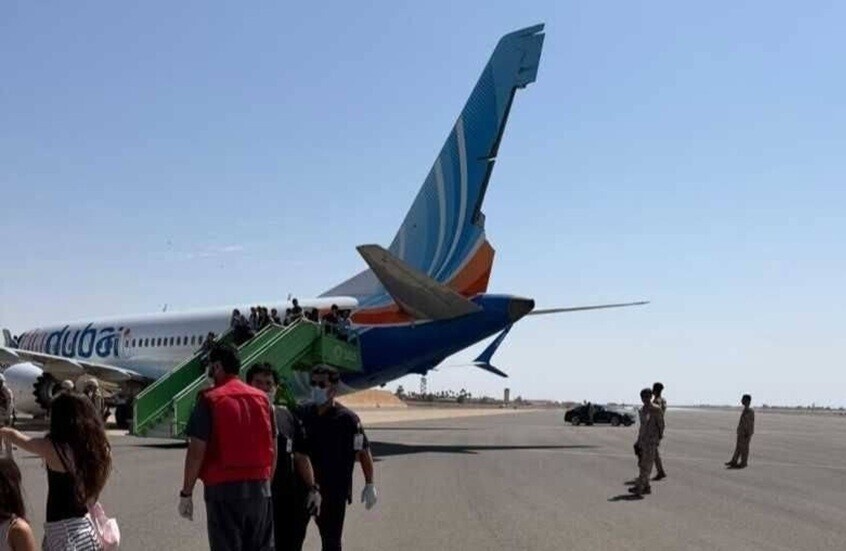
![طائرة إماراتية تقل اسرائيليين تستغيث فوق السعودية]()
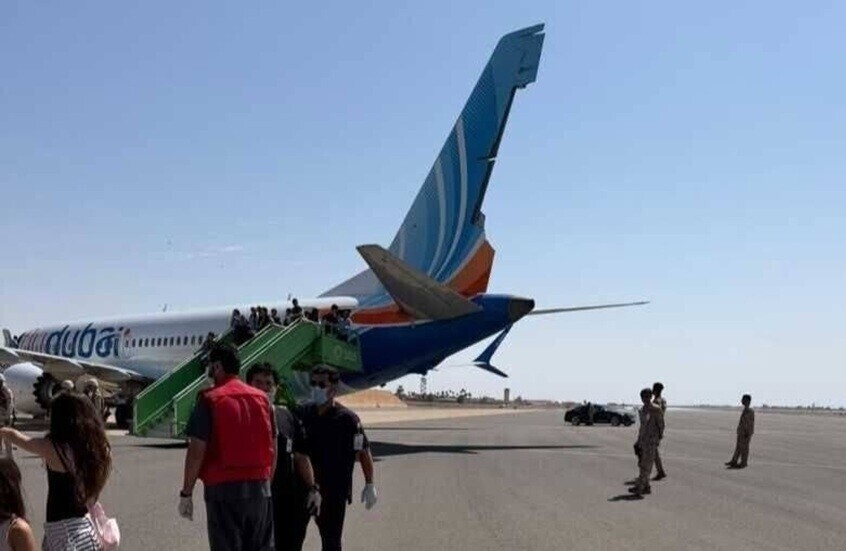
طائرة إماراتية تقل اسرائيليين تستغيث فوق السعودية
RT STORIES
قرقاش: العملية الإرهابية الأخيرة إنذار بأن مواجهة التطرف لم تنته
![قرقاش: العملية الإرهابية الأخيرة إنذار بأن مواجهة التطرف لم تنته]() #اسأل_أكثر #Question_More
RT STORIES
كاتس يرسل طائرات شحن إلى دبي لاستعادة أمتعة الإسرائيليين العالقين
![كاتس يرسل طائرات شحن إلى دبي لاستعادة أمتعة الإسرائيليين العالقين]() #اسأل_أكثر #Question_More
RT STORIES
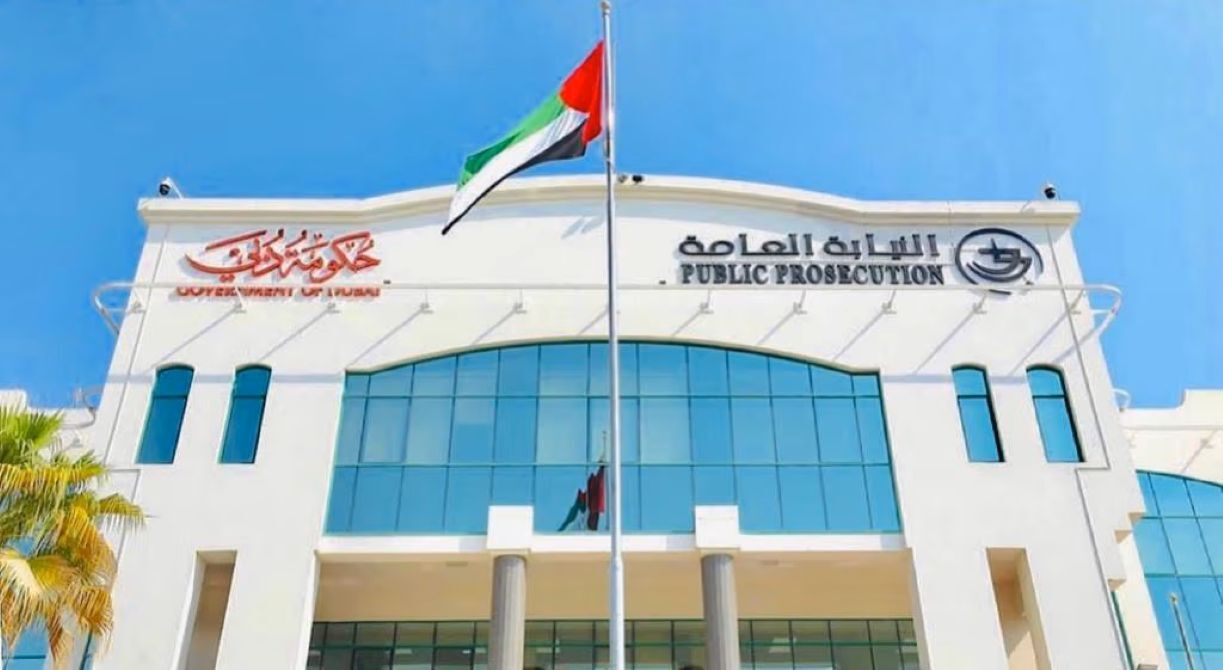
النائب العام الإماراتي: التحقيقات كشفت عن شروع مساعد قائد طائرة فلاي دبي بتنفيذ عملية إرهابية
![النائب العام الإماراتي: التحقيقات كشفت عن شروع مساعد قائد طائرة فلاي دبي بتنفيذ عملية إرهابية]() #اسأل_أكثر #Question_More
RT STORIES
تفاصيل جديدة عن حياة منفذ محاولة إسقاط "فلاي دبي" وعمله على "خط حساس" بين الإمارات وإسرائيل
![تفاصيل جديدة عن حياة منفذ محاولة إسقاط "فلاي دبي" وعمله على "خط حساس" بين الإمارات وإسرائيل]() #اسأل_أكثر #Question_More
RT STORIES
الكشف عن الصور الأولى لمساعد طيار رحلة "فلاي دبي"
![الكشف عن الصور الأولى لمساعد طيار رحلة "فلاي دبي"]() #اسأل_أكثر #Question_More
![طائرة إماراتية تقل اسرائيليين تستغيث فوق السعودية]() طائرة إماراتية تقل اسرائيليين تستغيث فوق السعودية
-
![الجيش الروسي يطبق استراتيجية "الخنق اللوجستي]()
الجيش الروسي يطبق استراتيجية "الخنق اللوجستي
RT STORIES
الخارجية الروسية تحذر الأجانب والدبلوماسيين مجددا من البقاء في أوكرانيا: يعرضون حياتهم للخطر
![الخارجية الروسية تحذر الأجانب والدبلوماسيين مجددا من البقاء في أوكرانيا: يعرضون حياتهم للخطر]() #اسأل_أكثر #Question_More
RT STORIES
القوات الروسية تسيطر على بلدة في خاركوف وتواصل التقدم في دوبروبوليه بدونيتسك
![القوات الروسية تسيطر على بلدة في خاركوف وتواصل التقدم في دوبروبوليه بدونيتسك]() #اسأل_أكثر #Question_More
RT STORIES
الدفاع الروسية: استهداف جسر في كييف ومركز لوجستي في ضواحي المدينة
![الدفاع الروسية: استهداف جسر في كييف ومركز لوجستي في ضواحي المدينة]() #اسأل_أكثر #Question_More
RT STORIES
مشاهد توثق استهداف الجسر الشمالي في مدينة كييف
![مشاهد توثق استهداف الجسر الشمالي في مدينة كييف]() #اسأل_أكثر #Question_More
RT STORIES
الغارديان: دول غربية تُخطط لنقل سفاراتها من كييف
![الغارديان: دول غربية تُخطط لنقل سفاراتها من كييف]() #اسأل_أكثر #Question_More
RT STORIES
الدفاع الروسية: استهداف سفينة شحن تنقل عتادا عسكريا في أوديسا ومركز بيانات في نيكولايف
![الدفاع الروسية: استهداف سفينة شحن تنقل عتادا عسكريا في أوديسا ومركز بيانات في نيكولايف]() #اسأل_أكثر #Question_More
RT STORIES
صحيفة ألمانية تتحدث عن بنية تحتية مشلولة في أوكرانيا بعد الضربات الروسية
![صحيفة ألمانية تتحدث عن بنية تحتية مشلولة في أوكرانيا بعد الضربات الروسية]() #اسأل_أكثر #Question_More
RT STORIES
إصابة مواطن في دونيتسك بهجوم مسيرة جوية أوكرانية
![إصابة مواطن في دونيتسك بهجوم مسيرة جوية أوكرانية]() #اسأل_أكثر #Question_More
![الجيش الروسي يطبق استراتيجية "الخنق اللوجستي]() الجيش الروسي يطبق استراتيجية "الخنق اللوجستي
-
![كلمة بوتين أمام "فالداي"]()
كلمة بوتين أمام "فالداي"
RT STORIES
بوتين: سيتعين على الغرب حتما الاعتراف بواقع العالم متعدد الأقطاب
![بوتين: سيتعين على الغرب حتما الاعتراف بواقع العالم متعدد الأقطاب]() #اسأل_أكثر #Question_More
RT STORIES
بوتين يحدد الحل الأمثل والعادل لقضية فلسطين
![بوتين يحدد الحل الأمثل والعادل لقضية فلسطين]() #اسأل_أكثر #Question_More
RT STORIES
بوتين: أوروبا آيلة للانهيار بذاتها والغرب ينصب ستارا حديديا جديدا
![بوتين: أوروبا آيلة للانهيار بذاتها والغرب ينصب ستارا حديديا جديدا]() #اسأل_أكثر #Question_More
RT STORIES
بوتين: الأوروبيون سيقودون سيارات صينية قريبا
![بوتين: الأوروبيون سيقودون سيارات صينية قريبا]() #اسأل_أكثر #Question_More
RT STORIES
بوتين: روسيا لا تمانع في استئناف الحوار مع واشنطن بشأن الاستقرار الاستراتيجي
![بوتين: روسيا لا تمانع في استئناف الحوار مع واشنطن بشأن الاستقرار الاستراتيجي]() #اسأل_أكثر #Question_More
RT STORIES
بوتين: العالم معجب ببطولة الإيرانيين واستعداد قادتهم للتضحية
![بوتين: العالم معجب ببطولة الإيرانيين واستعداد قادتهم للتضحية]() #اسأل_أكثر #Question_More
RT STORIES
بوتين: روسيا ستضطر إلى استخدام الأسلحة التنافسية في الدفاع إذا تعرضت لهجوم
![بوتين: روسيا ستضطر إلى استخدام الأسلحة التنافسية في الدفاع إذا تعرضت لهجوم]() #اسأل_أكثر #Question_More
RT STORIES
بوتين: وتيرة تقدم قواتنا على الجبهة تتصاعد ونريد سلاما دائما لا هدنة مؤقتة
![بوتين: وتيرة تقدم قواتنا على الجبهة تتصاعد ونريد سلاما دائما لا هدنة مؤقتة]() #اسأل_أكثر #Question_More
RT STORIES
بوتين: مستعدون لبدء مفاوضات حول أوكرانيا بشروط تقبلها روسيا وشعبها
![بوتين: مستعدون لبدء مفاوضات حول أوكرانيا بشروط تقبلها روسيا وشعبها]() #اسأل_أكثر #Question_More
RT STORIES
بوتين: مقترح نقل اليورانيوم الإيراني إلى روسيا لا يزال قائما وموسكو ضد أي عدوان
![بوتين: مقترح نقل اليورانيوم الإيراني إلى روسيا لا يزال قائما وموسكو ضد أي عدوان]() #اسأل_أكثر #Question_More
RT STORIES
بوتين: روسيا لم تعلن الحرب بل شُنّت عليها ودفعت عمدا نحو النزاع الأوكراني للدفاع عن نفسها
![بوتين: روسيا لم تعلن الحرب بل شُنّت عليها ودفعت عمدا نحو النزاع الأوكراني للدفاع عن نفسها]() #اسأل_أكثر #Question_More
![كلمة بوتين أمام "فالداي"]() كلمة بوتين أمام "فالداي"
برامج خبيثة تسرق بيانات بطاقات الائتمان من متصفحات الويب
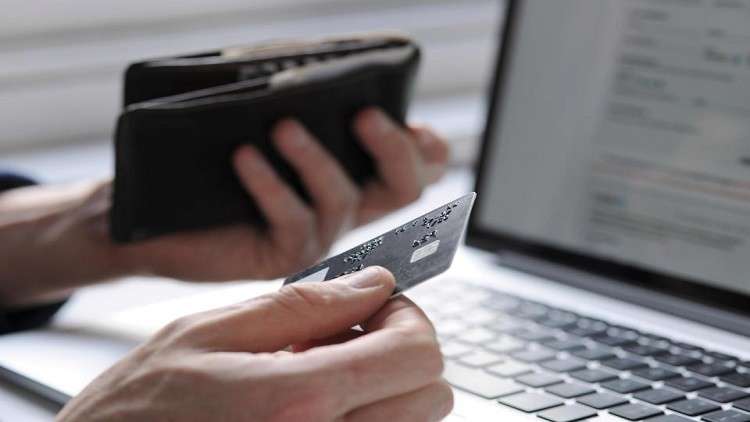
دعا خبراء أمنيون متصفحي الويب عبر كروم وموزيلا وفايرفوكس، لأن يكونوا أكثر يقظة بشأن بيانات بطاقاتهم الائتمانية المخزنة، بعد اكتشاف برامج ضارة جديدة.
لماذا سخرت سامسونغ من آبل؟ (فيديو)

متصفح كروم يوقف علامة الأمان لبروتوكول "HTTPS"
ويمكن للبرامج الضارة جمع تفاصيل الدفع المحفوظة وكلمات المرور والملفات. ووفقا لما كشفه الخبراء الأمنيون في الشركة المتخصصة بالأمن السيبراني "Proofpoint"، فإن هذا التهديد السيبراني يميل إلى "التطور والنمو" لاستهداف عشرات المستخدمين.
وتصيب البرامج الضارة "Vega Stealer" أجهزة الكمبيوتر الشخصية من خلال رسائل البريد الإلكتروني العشوائية التي تخدع المستخدم، والتي يبدو أنها تستهدف محترفي الإعلانات والتسويق.
ويركز البرنامج الضار على بيانات اعتماد الدفع المحفوظة في متصفح غوغل كروم، وهو نوع من المعلومات التي يتم تخزينها باستخدام الملء التلقائي عند إجراء عمليات شراء عبر الإنترنت، أو جمع ملفات معينة في فايرفوكس.
والأمر لا يتوقف عند هذا الحد، فبحسب موقع "ZDNet"، فإن بإمكان هذه البرامج الضارة الوصول إلى شاشة الجهاز المتضرر وتفحص أي ملفات عليها تنتهي بـ :doc" ،".docx" ،".txt" ".rtf" ،".xls" ،".xlsx أو "pdf.".
ولحسن الحظ، فإن حملة التصيّد هذه ليست معقدة باعتبار أن رسائل البريد الإلكتروني عناوين مثل "مطلوب مطور لمتجر الإنترنت"، ويتم توزيع معظمها عبر قوائم التوزيع مثل "publicaffairs@" و"clientservice@".
وفي الوقت الذي تبدو فيه هذه البرامج الضارة ذات تهديد صغير، تحذر شركة "Proofpoint"، التي تتخذ كاليفورنيا مقرا لها، من أن هذا قد يكون مجرد "المرحلة الأولى من الهجوم".
ويعتبر "Vega Stealer" أحدث نسخة لسلسلة أخرى من البرامج الضارة المسماة "August Stealer" والتي ظهرت لأول مرة في ديسمبر 2016، واستهدفت كلمات المرور وبيانات أخرى محفوظة في كروم وفايرفوكس وأوبيرا.
وتحث "Proofpoint" المستخدمين على البحث عن رسائل البريد الإلكتروني المشبوهة التي قد تظهر فجأة في البريد الوارد، وإزالتها، وعدم النقر على الرسائل الإلكترونية المشبوهة التي تحتوي على مرفقات.
المصدر: ذي صان
فادية سنداسني


التعليقات