
Stories
-
![تصعيد عسكري متسارع في اليمن]()
تصعيد عسكري متسارع في اليمن
RT STORIES
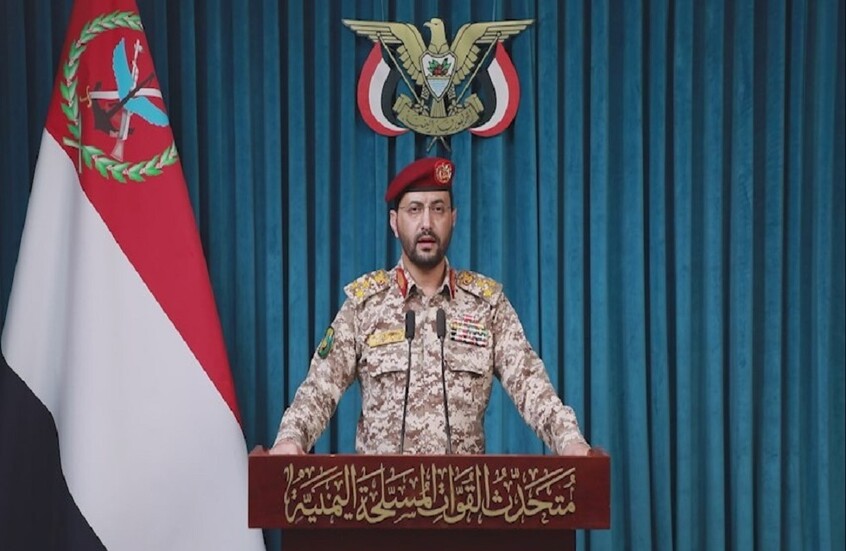
الحوثيون: استهدفنا شركة "أرامكو" في الرياض وخريص وحققت العمليتان أهدافهما بنجاح
![الحوثيون: استهدفنا شركة "أرامكو" في الرياض وخريص وحققت العمليتان أهدافهما بنجاح]() #اسأل_أكثر #Question_More
RT STORIES
العليمي: أعلن بدء العمليات العسكرية لاستعادة ما تبقى من أراضي اليمن
![العليمي: أعلن بدء العمليات العسكرية لاستعادة ما تبقى من أراضي اليمن]() #اسأل_أكثر #Question_More
RT STORIES
تقدم استراتيجي للحوثيين في تعز.. سيطرة على الصافية وقطع الطريق الوحيد إلى عدن
![تقدم استراتيجي للحوثيين في تعز.. سيطرة على الصافية وقطع الطريق الوحيد إلى عدن]() #اسأل_أكثر #Question_More
RT STORIES
سريع: تمكنا من طرد واستهداف تحشيدات "العدو السعودي" من شرقي الجوف بعد محاولات فاشلة للتقدم
![سريع: تمكنا من طرد واستهداف تحشيدات "العدو السعودي" من شرقي الجوف بعد محاولات فاشلة للتقدم]() #اسأل_أكثر #Question_More
![تصعيد عسكري متسارع في اليمن]() تصعيد عسكري متسارع في اليمن
-
![الجيش الروسي يطبق استراتيجية "الخنق اللوجستي]()
الجيش الروسي يطبق استراتيجية "الخنق اللوجستي
RT STORIES
بيسكوف: من يخطط لتوجيه "ضربة ساحقة" إلى روسيا سيدفع الثمن
![بيسكوف: من يخطط لتوجيه "ضربة ساحقة" إلى روسيا سيدفع الثمن]() #اسأل_أكثر #Question_More
RT STORIES
الجيش الروسي يضيق الخناق على الوحدات الأوكرانية المحاصرة في خاركوف ويواصل تطهير دوبروبوليه
![الجيش الروسي يضيق الخناق على الوحدات الأوكرانية المحاصرة في خاركوف ويواصل تطهير دوبروبوليه]() #اسأل_أكثر #Question_More
RT STORIES
ردا على تهديدات زيلينسكي.. موسكو تنوه بتشديد الضربات على الأهداف المرتبطة بالجيش الأوكراني
![ردا على تهديدات زيلينسكي.. موسكو تنوه بتشديد الضربات على الأهداف المرتبطة بالجيش الأوكراني]() #اسأل_أكثر #Question_More
RT STORIES
"أقمار ستارلينك ستتساقط مثل الألعاب".. مدفيديف يحذر من حرب فضائية شاملة
!["أقمار ستارلينك ستتساقط مثل الألعاب".. مدفيديف يحذر من حرب فضائية شاملة]() #اسأل_أكثر #Question_More
RT STORIES
زيلينسكي: المسيرات الروسية النفاثة الجديدة "مشكلة خطيرة منفصلة"
![زيلينسكي: المسيرات الروسية النفاثة الجديدة "مشكلة خطيرة منفصلة"]() #اسأل_أكثر #Question_More
RT STORIES
الدفاع الروسية تعلن استهداف مركز لوجستي وآخر للبيانات في أوكرانيا
![الدفاع الروسية تعلن استهداف مركز لوجستي وآخر للبيانات في أوكرانيا]() #اسأل_أكثر #Question_More
RT STORIES
أوكرانيون يتظاهرون وسط كييف للمطالبة بإحلال السلام
![أوكرانيون يتظاهرون وسط كييف للمطالبة بإحلال السلام]() #اسأل_أكثر #Question_More
RT STORIES
مقاطعة زابوروجيه.. مدفع "غياتسينت-بي" الروسي يستهدف مواقع عسكرية أوكرانية
![مقاطعة زابوروجيه.. مدفع "غياتسينت-بي" الروسي يستهدف مواقع عسكرية أوكرانية]() #اسأل_أكثر #Question_More
RT STORIES
الطائرات المسيرة الروسية تستهدف ناقلة جنود مدرعة إيطالية الصنع من طراز "بوما"
![الطائرات المسيرة الروسية تستهدف ناقلة جنود مدرعة إيطالية الصنع من طراز "بوما"]() #اسأل_أكثر #Question_More
RT STORIES
مقاتلة "سو-35" الروسية تنفذ مهمات قتالية في محيط منطقة العملية العسكرية الخاصة
![مقاتلة "سو-35" الروسية تنفذ مهمات قتالية في محيط منطقة العملية العسكرية الخاصة]() #اسأل_أكثر #Question_More
![الجيش الروسي يطبق استراتيجية "الخنق اللوجستي]() الجيش الروسي يطبق استراتيجية "الخنق اللوجستي
-
![طائرة إماراتية تقل اسرائيليين تستغيث فوق السعودية]()
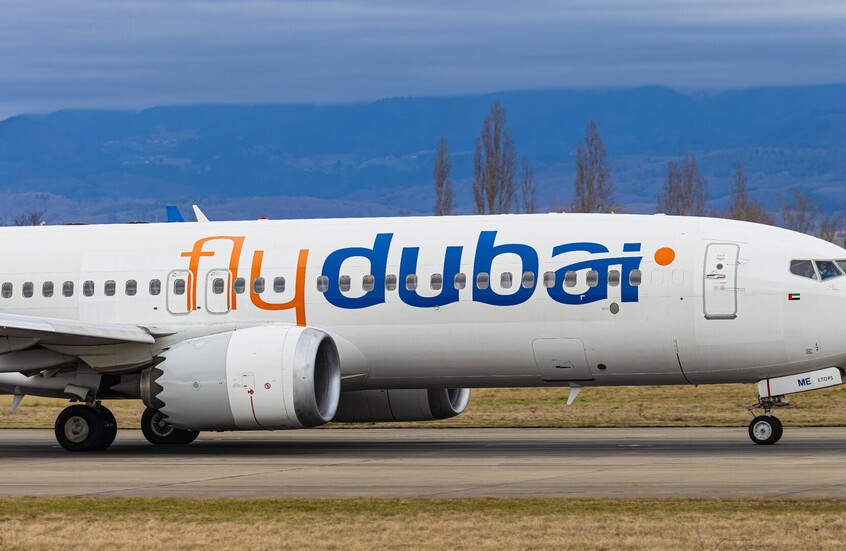
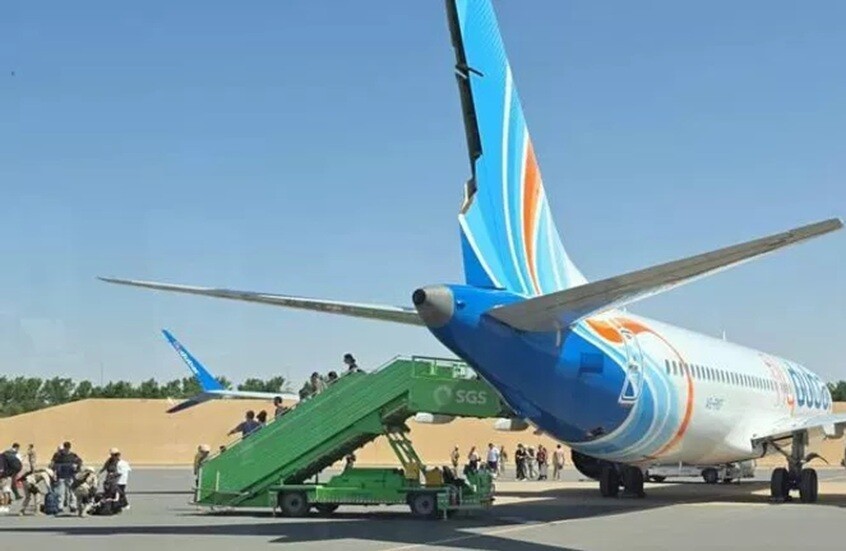
طائرة إماراتية تقل اسرائيليين تستغيث فوق السعودية
RT STORIES
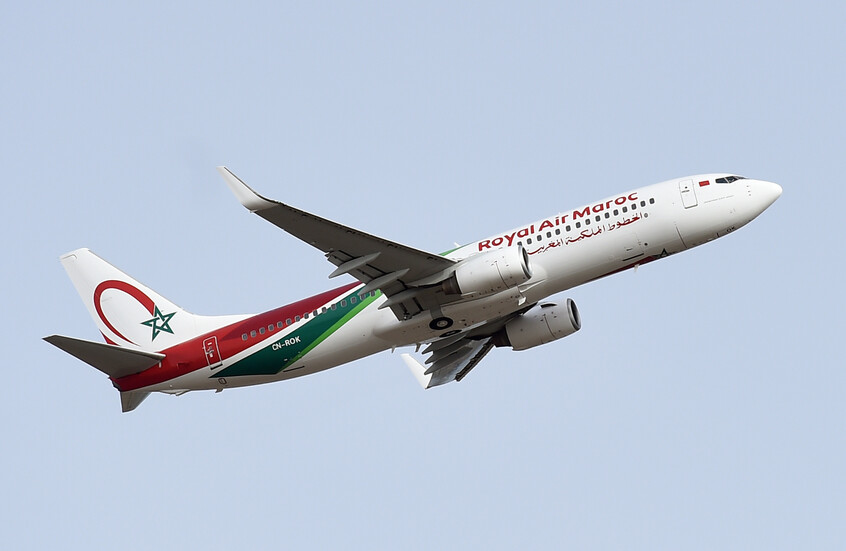
الخطوط الملكية المغربية: مساعد طيار "فلاي دبي" أكمل تدريبا نظريا لدينا ولم يوظف
![الخطوط الملكية المغربية: مساعد طيار "فلاي دبي" أكمل تدريبا نظريا لدينا ولم يوظف]() #اسأل_أكثر #Question_More
RT STORIES
قرقاش: العملية الإرهابية الأخيرة إنذار بأن مواجهة التطرف لم تنته
![قرقاش: العملية الإرهابية الأخيرة إنذار بأن مواجهة التطرف لم تنته]() #اسأل_أكثر #Question_More
RT STORIES
كاتس يرسل طائرات شحن إلى دبي لاستعادة أمتعة الإسرائيليين العالقين
![كاتس يرسل طائرات شحن إلى دبي لاستعادة أمتعة الإسرائيليين العالقين]() #اسأل_أكثر #Question_More
RT STORIES
النائب العام الإماراتي: التحقيقات كشفت عن شروع مساعد قائد طائرة فلاي دبي بتنفيذ عملية إرهابية
![النائب العام الإماراتي: التحقيقات كشفت عن شروع مساعد قائد طائرة فلاي دبي بتنفيذ عملية إرهابية]() #اسأل_أكثر #Question_More
RT STORIES
تفاصيل جديدة عن حياة منفذ محاولة إسقاط "فلاي دبي" وعمله على "خط حساس" بين الإمارات وإسرائيل
![تفاصيل جديدة عن حياة منفذ محاولة إسقاط "فلاي دبي" وعمله على "خط حساس" بين الإمارات وإسرائيل]() #اسأل_أكثر #Question_More
![طائرة إماراتية تقل اسرائيليين تستغيث فوق السعودية]() طائرة إماراتية تقل اسرائيليين تستغيث فوق السعودية
استغلال "أسوأ تهديد لأمن الإنترنت منذ عقود" لنهب الحسابات المصرفية للضحايا!
انشغل خبراء الأمن مؤخرا بمكافحة "أسوأ تهديد لأمن الإنترنت منذ عقود" والذي يؤثر على مئات الملايين من الأجهزة.
والآن، جعل القراصنة هذه المشكلة أكثر خطورة بكثير من خلال استخدام الخلل لنشر جزء خبيث من البرامج الضارة التي يمكنها إفراغ الحسابات المصرفية للضحايا.
واكتُشفت الثغرة الأمنية Log4j الأسبوع الماضي فقط، لكنها أطلقت بالفعل أجراس الإنذار التي تدق في جميع أنحاء العالم - مع وصف الخلل بأنه "خطر شديد" على الإنترنت بالكامل. واكتُشفت المشكلة الحرجة في مكتبة Java المستخدمة في مجموعة واسعة من الخدمات الشائعة، مثل إصدار Java من لعبة Minecraft الشهيرة، وخدمة iCloud من آبل والتي تُستخدم لإجراء نسخ احتياطي لأجهزة "آيفون" و"ماك"، بالإضافة إلى خدمة ألعاب الكمبيوتر الشخصي Steam.
We have verified distribution of #Dridex 22203 on Windows via #Log4j #Log4Shell. Class > MSHTA > VBS > rundll32.
— Cryptolaemus (@Cryptolaemus1) December 20, 2021
Class: https://t.co/ivdZSd1QGR
Payload URLs: https://t.co/RoZubNKUs5
DLL sample: https://t.co/6P8aHdim8v
HTA > DLL run: https://t.co/KdGZfmHkMN pic.twitter.com/IsoYWfdKcq
وتحركت آبل بسرعة لإصلاح الثغرة الأمنية، بينما طُرح إصلاح لـMinecraft - ولكن بالنسبة للخدمات المتأثرة الأخرى، قد يستغرق الأمر أسابيع أو أشهرا حتى تصبح غير واضحة.
والآن، جعل القراصنة التهديد، الذي قال أحد الخبراء إنه أشعل النار في الإنترنت، أسوأ من خلال استخدامه لنشر برنامج Dridex الضار المصرفي سيئ السمعة.
وطُوّر "حصان طروادة"، المعروف أيضا باسم Meterpreter، لسرقة بيانات اعتماد الخدمات المصرفية عبر الإنترنت - وهو بحد ذاته خطير بدرجة كافية.

تحذير من خلل جديد وخطير يستخدمه القراصنة 100 مرة كل دقيقة لاختراق أجهزة الكمبيوتر!
ولكن البرامج الضارة تطورت منذ ذلك الحين لتصبح أيضا قادرة على تثبيت حمولات أخرى، والتقاط لقطات شاشة وحتى الانتشار إلى أجهزة أخرى.
وكُشف عن استخدام Log4j لتثبيت البرامج الضارة المصرفية من قبل مجموعة الأمن السيبراني Cryptolaemus التي كتبت على "تويتر": "تحققنا من توزيع Dridex 22203 على "ويندوز" عبر #Log4j".
وعندما اكتُشفت الثغرة الأمنية Log4j لأول مرة، تم التأكيد على شدة التهديد من قبل جين إيسترلي، مديرة وكالة الأمن السيبراني وأمن البنية التحتية الأمريكية (CISA).
وقالت إيسترلي، التي شغلت 20 عاما في أدوار الأمن السيبراني الفدرالية، إن Log4j يشكل "خطرا شديدا" على الإنترنت بالكامل وكان أحد أسوأ التهديدات التي رأتها في حياتها المهنية.
وأضافت: "هذا الضعف، الذي يُستغل على نطاق واسع من قبل مجموعة متزايدة من الجهات الفاعلة في مجال التهديد، يمثل تحديا عاجلا للمدافعين عن الشبكة نظرا لاستخدامه الواسع. وهذه الثغرة هي واحدة من أخطر نقاط الضعف التي رأيتها في حياتي المهنية كلها، إن لم تكن أخطرها. نتوقع أن يتم استغلال الضعف على نطاق واسع من قبل الجهات الفاعلة المتطورة، ولدينا وقت محدود لاتخاذ الخطوات اللازمة لتقليل احتمالية حدوث ضرر".
وأضاف جاي غازلاي، من مكتب إدارة الثغرات الأمنية في CISA، أن مئات الملايين من الأجهزة تأثرت على الأرجح بثغرة Log4j.
بينما حذر آدم مايرز، من شركة Crowdstrike للأمن السيبراني: "الإنترنت مشتعل الآن. الناس يتدافعون من أجل التصحيح، وكل فئات البشر يتدافعون لاستغلاله".
المصدر: إكسبريس


التعليقات