
Stories
-
![الجيش الروسي يطبق استراتيجية "الخنق اللوجستي]()
الجيش الروسي يطبق استراتيجية "الخنق اللوجستي
RT STORIES
تدمير جسور ومراكز لوجستية ومنشآت صناعية ومرافق طاقة في أوكرانيا خلال أسبوع واحد
![تدمير جسور ومراكز لوجستية ومنشآت صناعية ومرافق طاقة في أوكرانيا خلال أسبوع واحد]() #اسأل_أكثر #Question_More
RT STORIES
أوكرانيون يتظاهرون وسط كييف للمطالبة بإحلال السلام
![أوكرانيون يتظاهرون وسط كييف للمطالبة بإحلال السلام]() #اسأل_أكثر #Question_More
RT STORIES
مقاطعة زابوروجيه.. مدفع "غياتسينت-بي" الروسي يستهدف مواقع عسكرية أوكرانية
![مقاطعة زابوروجيه.. مدفع "غياتسينت-بي" الروسي يستهدف مواقع عسكرية أوكرانية]() #اسأل_أكثر #Question_More
RT STORIES
الطائرات المسيرة الروسية تستهدف ناقلة جنود مدرعة إيطالية الصنع من طراز "بوما"
![الطائرات المسيرة الروسية تستهدف ناقلة جنود مدرعة إيطالية الصنع من طراز "بوما"]() #اسأل_أكثر #Question_More
RT STORIES
مقاتلة "سو-35" الروسية تنفذ مهمات قتالية في محيط منطقة العملية العسكرية الخاصة
![مقاتلة "سو-35" الروسية تنفذ مهمات قتالية في محيط منطقة العملية العسكرية الخاصة]() #اسأل_أكثر #Question_More
RT STORIES
طائرات مسيرة روسية تستهدف مواقع عسكرية أوكرانية في جمهورية دونيتسك
![طائرات مسيرة روسية تستهدف مواقع عسكرية أوكرانية في جمهورية دونيتسك]() #اسأل_أكثر #Question_More
RT STORIES
الخارجية الروسية تحذر الأجانب والدبلوماسيين مجددا من البقاء في أوكرانيا: يعرضون حياتهم للخطر
![الخارجية الروسية تحذر الأجانب والدبلوماسيين مجددا من البقاء في أوكرانيا: يعرضون حياتهم للخطر]() #اسأل_أكثر #Question_More
RT STORIES
القوات الروسية تسيطر على بلدة في خاركوف وتواصل التقدم في دوبروبوليه بدونيتسك
![القوات الروسية تسيطر على بلدة في خاركوف وتواصل التقدم في دوبروبوليه بدونيتسك]() #اسأل_أكثر #Question_More
RT STORIES
الدفاع الروسية: استهداف جسر في كييف ومركز لوجستي في ضواحي المدينة
![الدفاع الروسية: استهداف جسر في كييف ومركز لوجستي في ضواحي المدينة]() #اسأل_أكثر #Question_More
RT STORIES
مشاهد توثق استهداف الجسر الشمالي في مدينة كييف
![مشاهد توثق استهداف الجسر الشمالي في مدينة كييف]() #اسأل_أكثر #Question_More
RT STORIES
الغارديان: دول غربية تُخطط لنقل سفاراتها من كييف
![الغارديان: دول غربية تُخطط لنقل سفاراتها من كييف]() #اسأل_أكثر #Question_More
RT STORIES
الدفاع الروسية: استهداف سفينة شحن تنقل عتادا عسكريا في أوديسا ومركز بيانات في نيكولايف
![الدفاع الروسية: استهداف سفينة شحن تنقل عتادا عسكريا في أوديسا ومركز بيانات في نيكولايف]() #اسأل_أكثر #Question_More
RT STORIES
صحيفة ألمانية تتحدث عن بنية تحتية مشلولة في أوكرانيا بعد الضربات الروسية
![صحيفة ألمانية تتحدث عن بنية تحتية مشلولة في أوكرانيا بعد الضربات الروسية]() #اسأل_أكثر #Question_More
RT STORIES
إصابة مواطن في دونيتسك بهجوم مسيرة جوية أوكرانية
![إصابة مواطن في دونيتسك بهجوم مسيرة جوية أوكرانية]() #اسأل_أكثر #Question_More
![الجيش الروسي يطبق استراتيجية "الخنق اللوجستي]() الجيش الروسي يطبق استراتيجية "الخنق اللوجستي
-
![طائرة إماراتية تقل اسرائيليين تستغيث فوق السعودية]()
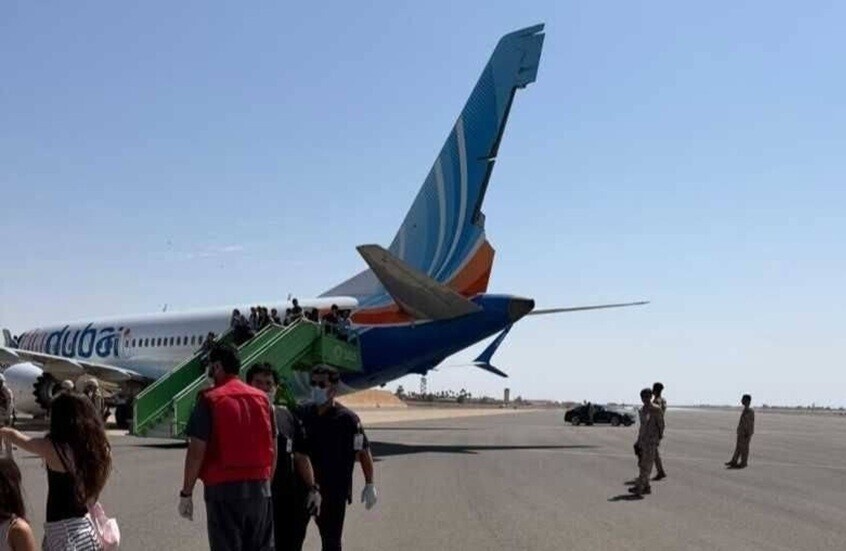
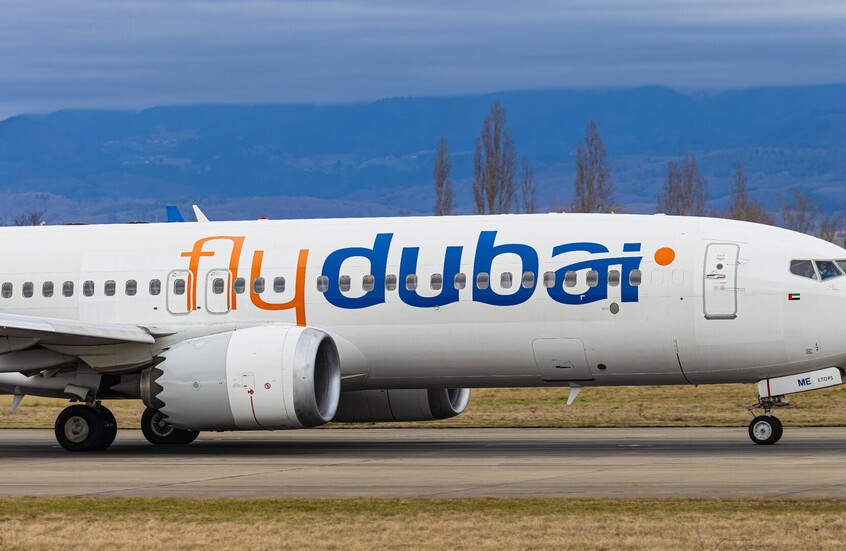
طائرة إماراتية تقل اسرائيليين تستغيث فوق السعودية
RT STORIES
كشف هوية وجنسية أم مساعد طيار "فلاي دبي" ودور سوريا في تطرفه
![كشف هوية وجنسية أم مساعد طيار "فلاي دبي" ودور سوريا في تطرفه]() #اسأل_أكثر #Question_More
RT STORIES
الخطوط الملكية المغربية: مساعد طيار "فلاي دبي" أكمل تدريبا نظريا لدينا ولم يوظف
![الخطوط الملكية المغربية: مساعد طيار "فلاي دبي" أكمل تدريبا نظريا لدينا ولم يوظف]() #اسأل_أكثر #Question_More
RT STORIES
قرقاش: العملية الإرهابية الأخيرة إنذار بأن مواجهة التطرف لم تنته
![قرقاش: العملية الإرهابية الأخيرة إنذار بأن مواجهة التطرف لم تنته]() #اسأل_أكثر #Question_More
RT STORIES
كاتس يرسل طائرات شحن إلى دبي لاستعادة أمتعة الإسرائيليين العالقين
![كاتس يرسل طائرات شحن إلى دبي لاستعادة أمتعة الإسرائيليين العالقين]() #اسأل_أكثر #Question_More
RT STORIES
النائب العام الإماراتي: التحقيقات كشفت عن شروع مساعد قائد طائرة فلاي دبي بتنفيذ عملية إرهابية
![النائب العام الإماراتي: التحقيقات كشفت عن شروع مساعد قائد طائرة فلاي دبي بتنفيذ عملية إرهابية]() #اسأل_أكثر #Question_More
RT STORIES
تفاصيل جديدة عن حياة منفذ محاولة إسقاط "فلاي دبي" وعمله على "خط حساس" بين الإمارات وإسرائيل
![تفاصيل جديدة عن حياة منفذ محاولة إسقاط "فلاي دبي" وعمله على "خط حساس" بين الإمارات وإسرائيل]() #اسأل_أكثر #Question_More
RT STORIES
الكشف عن الصور الأولى لمساعد طيار رحلة "فلاي دبي"
![الكشف عن الصور الأولى لمساعد طيار رحلة "فلاي دبي"]() #اسأل_أكثر #Question_More
![طائرة إماراتية تقل اسرائيليين تستغيث فوق السعودية]() طائرة إماراتية تقل اسرائيليين تستغيث فوق السعودية
-
![كلمة بوتين أمام "فالداي"]()
كلمة بوتين أمام "فالداي"
RT STORIES
بوتين: سيتعين على الغرب حتما الاعتراف بواقع العالم متعدد الأقطاب
![بوتين: سيتعين على الغرب حتما الاعتراف بواقع العالم متعدد الأقطاب]() #اسأل_أكثر #Question_More
RT STORIES
بوتين يحدد الحل الأمثل والعادل لقضية فلسطين
![بوتين يحدد الحل الأمثل والعادل لقضية فلسطين]() #اسأل_أكثر #Question_More
RT STORIES
بوتين: أوروبا آيلة للانهيار بذاتها والغرب ينصب ستارا حديديا جديدا
![بوتين: أوروبا آيلة للانهيار بذاتها والغرب ينصب ستارا حديديا جديدا]() #اسأل_أكثر #Question_More
RT STORIES
بوتين: الأوروبيون سيقودون سيارات صينية قريبا
![بوتين: الأوروبيون سيقودون سيارات صينية قريبا]() #اسأل_أكثر #Question_More
RT STORIES
بوتين: روسيا لا تمانع في استئناف الحوار مع واشنطن بشأن الاستقرار الاستراتيجي
![بوتين: روسيا لا تمانع في استئناف الحوار مع واشنطن بشأن الاستقرار الاستراتيجي]() #اسأل_أكثر #Question_More
RT STORIES
بوتين: العالم معجب ببطولة الإيرانيين واستعداد قادتهم للتضحية
![بوتين: العالم معجب ببطولة الإيرانيين واستعداد قادتهم للتضحية]() #اسأل_أكثر #Question_More
RT STORIES
بوتين: روسيا ستضطر إلى استخدام الأسلحة التنافسية في الدفاع إذا تعرضت لهجوم
![بوتين: روسيا ستضطر إلى استخدام الأسلحة التنافسية في الدفاع إذا تعرضت لهجوم]() #اسأل_أكثر #Question_More
RT STORIES
بوتين: وتيرة تقدم قواتنا على الجبهة تتصاعد ونريد سلاما دائما لا هدنة مؤقتة
![بوتين: وتيرة تقدم قواتنا على الجبهة تتصاعد ونريد سلاما دائما لا هدنة مؤقتة]() #اسأل_أكثر #Question_More
RT STORIES
بوتين: مستعدون لبدء مفاوضات حول أوكرانيا بشروط تقبلها روسيا وشعبها
![بوتين: مستعدون لبدء مفاوضات حول أوكرانيا بشروط تقبلها روسيا وشعبها]() #اسأل_أكثر #Question_More
RT STORIES
بوتين: مقترح نقل اليورانيوم الإيراني إلى روسيا لا يزال قائما وموسكو ضد أي عدوان
![بوتين: مقترح نقل اليورانيوم الإيراني إلى روسيا لا يزال قائما وموسكو ضد أي عدوان]() #اسأل_أكثر #Question_More
RT STORIES
بوتين: روسيا لم تعلن الحرب بل شُنّت عليها ودفعت عمدا نحو النزاع الأوكراني للدفاع عن نفسها
![بوتين: روسيا لم تعلن الحرب بل شُنّت عليها ودفعت عمدا نحو النزاع الأوكراني للدفاع عن نفسها]() #اسأل_أكثر #Question_More
![كلمة بوتين أمام "فالداي"]() كلمة بوتين أمام "فالداي"
-
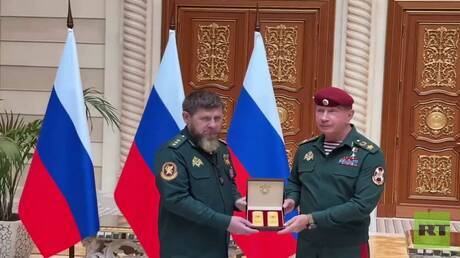
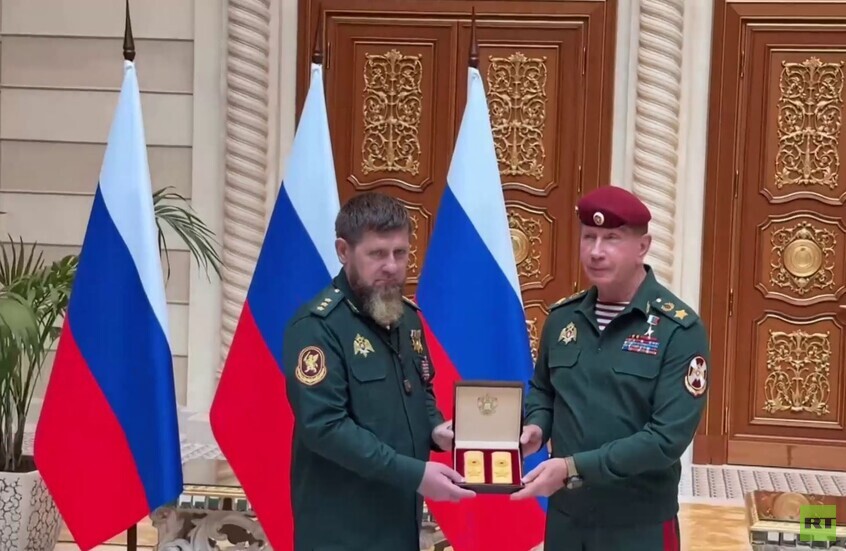
![رتبة "جنرال الجيش" لرئيس جمهورية الشيشان رمضان قديروف من مدير الحرس الوطني الروسي]()
رتبة "جنرال الجيش" لرئيس جمهورية الشيشان رمضان قديروف من مدير الحرس الوطني الروسي
RT STORIES
رتبة "جنرال الجيش" لرئيس جمهورية الشيشان رمضان قديروف من مدير الحرس الوطني الروسي
![رتبة "جنرال الجيش" لرئيس جمهورية الشيشان رمضان قديروف من مدير الحرس الوطني الروسي]() #اسأل_أكثر #Question_More
احذر.. "هجوم أندرويد" جديد يسمح للقراصنة باختراق حسابك على "فيسبوك"
حُذّر مستخدمي "أندرويد" من سلالة جديدة من البرامج الضارة، التي يمكن أن تسمح للقراصنة بتسجيل الدخول إلى حسابات الآخرين "فيسبوك" عبر "غوغل كروم".
ويُقال إن الخلل الجديد يسرق ملفات تعريف الارتباط، من متصفحات الويب والتطبيقات مثل "فيسبوك". ويمكن للعدوى الرقمية استخدام المعلومات الحساسة، التي جُمعت.
وتعد ملفات تعريف الارتباط أجزاء من المعلومات، تهدف إلى تحسين تجربة التصفح الخاصة.
ومع ذلك، يمكن للملفات هذه تمكين حساباتك من الاستمرار في تسجيل الدخول، وهي الميزة التي تهدف البرامج الضارة إلى استغلالها.
كيف تكشف دخول غريب إلى حسابك على غوغل وتجسسه عليك؟
وكُشف عن سلالة البرمجيات الخبيثة من قبل باحثي Kaspersky، الذين أطلقوا عليها اسم CookieThief.
وأوضحت Kaspersky أن الخلل يحاول سرقة معلوماتك الشخصية للوصول إلى حساباتك خلسة. وقالت إن القراصنة لن يحتاجوا حتى إلى كلمة المرور للقيام بذلك، نظرا لتوافر معلومات ملفات تعريف الارتباط، التي تتيح تسجيل الدخول تلقائيا.
وكشفت Kaspersky أن نحو ألف مستخدم تأثروا بهذا البرنامج الضار، ولكنها حذرت من أن هذا العدد في تزايد.
وفي سؤال حول كيفية حماية مستخدمي "أندرويد" لحساباتهم، قال خبير الأمان في Kaspersky، إيغور غولوفين: "قم بتنزيل التطبيقات من مصادر موثوقة فقط، وحافظ على جهازك محدّثا وقم بتثبيت برامج مكافحة الفيروسات على الهاتف، مثل Kaspersky Antivirus & Security لأجهزة "أندرويد". وسيساعد هذا في حماية جهازك من البرامج الضارة".
وفيما يتعلق بإمكانية منع شركات التكنولوجيا هذا الاختراق، قال إيغور: "قد يكون من الصعب اكتشاف هذا الهجوم لأن طلبات الويب التي تم إنشاؤها بواسطة التطبيقات الضارة، تحتوي على ملفات تعريف ارتباط فعلية، وتأتي هذه الطلبات من جهاز المستخدم نفسه وعنوان IP نفسه. ومع ذلك، يمكن لشركات التكنولوجيا اكتشاف أنماط نشاط المستخدم المشبوهة أو غير العادية وحظرها. إن مثل هذه الأساليب معروفة وتستخدمها بعض الشركات، ولكنها دائما ما تكون لعبة القط والفأر؛ لا توجد طريقة لمنع جميع أنواع الاحتيال تماما بشكل نهائي".
المصدر: ذي صن


التعليقات