
Stories
-
![الجيش الروسي يطبق استراتيجية "الخنق اللوجستي]()
الجيش الروسي يطبق استراتيجية "الخنق اللوجستي
RT STORIES
مقاطعة خاركوف.. لقطات لمعارك تحرير بلدة غراتشوفكا
![مقاطعة خاركوف.. لقطات لمعارك تحرير بلدة غراتشوفكا]() #اسأل_أكثر #Question_More
RT STORIES
الدفاع الروسية: تحرير 17 بلدة وإصابة 17 سفينة محملة بشحنات للجيش الأوكراني خلال أسبوع
![الدفاع الروسية: تحرير 17 بلدة وإصابة 17 سفينة محملة بشحنات للجيش الأوكراني خلال أسبوع]() #اسأل_أكثر #Question_More
RT STORIES
الدفاع الروسية: استهداف منشآت عسكرية ولوجستية أوكرانية واعتراض 646 مسيرة
![الدفاع الروسية: استهداف منشآت عسكرية ولوجستية أوكرانية واعتراض 646 مسيرة]() #اسأل_أكثر #Question_More
RT STORIES
ما سبب ازدياد وتكرار قادة أوروبا دعواتهم لتسوية سلمية في أوكرانيا؟
![ما سبب ازدياد وتكرار قادة أوروبا دعواتهم لتسوية سلمية في أوكرانيا؟]() #اسأل_أكثر #Question_More
![الجيش الروسي يطبق استراتيجية "الخنق اللوجستي]() الجيش الروسي يطبق استراتيجية "الخنق اللوجستي
-
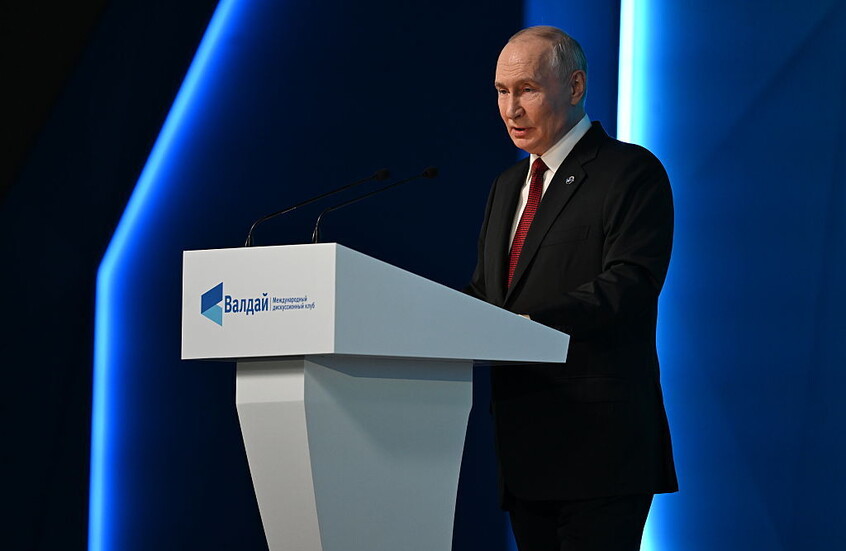
![كلمة بوتين أمام "فالداي"]()
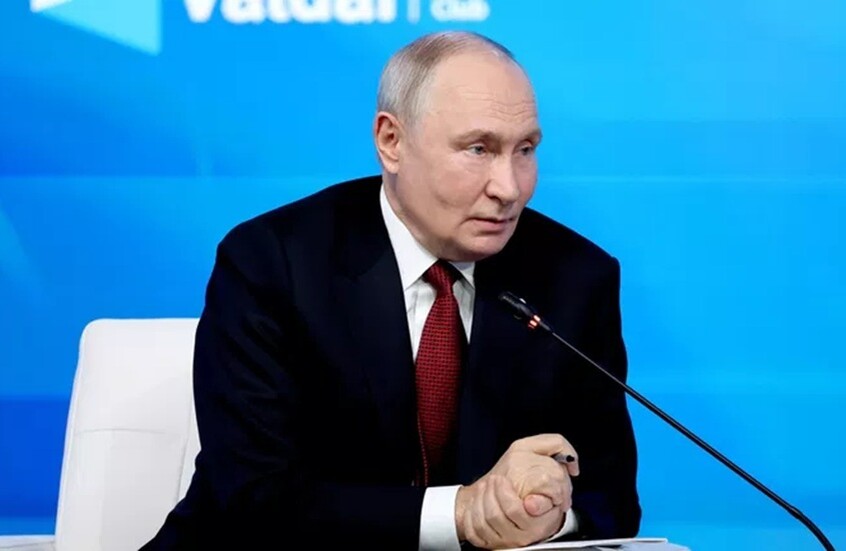
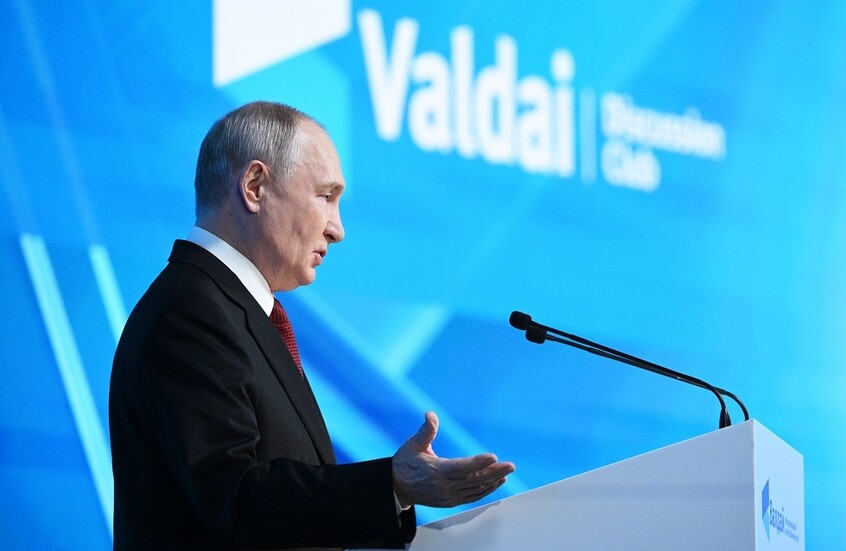
كلمة بوتين أمام "فالداي"
RT STORIES
بوتين: سيتعين على الغرب حتما الاعتراف بواقع العالم متعدد الأقطاب
![بوتين: سيتعين على الغرب حتما الاعتراف بواقع العالم متعدد الأقطاب]() #اسأل_أكثر #Question_More
RT STORIES
بوتين يحدد الحل الأمثل والعادل لقضية فلسطين
![بوتين يحدد الحل الأمثل والعادل لقضية فلسطين]() #اسأل_أكثر #Question_More
RT STORIES
بوتين: أوروبا آيلة للانهيار بذاتها والغرب ينصب ستارا حديديا جديدا
![بوتين: أوروبا آيلة للانهيار بذاتها والغرب ينصب ستارا حديديا جديدا]() #اسأل_أكثر #Question_More
RT STORIES
بوتين: الأوروبيون سيقودون سيارات صينية قريبا
![بوتين: الأوروبيون سيقودون سيارات صينية قريبا]() #اسأل_أكثر #Question_More
RT STORIES
بوتين: روسيا لا تمانع في استئناف الحوار مع واشنطن بشأن الاستقرار الاستراتيجي
![بوتين: روسيا لا تمانع في استئناف الحوار مع واشنطن بشأن الاستقرار الاستراتيجي]() #اسأل_أكثر #Question_More
RT STORIES
بوتين: العالم معجب ببطولة الإيرانيين واستعداد قادتهم للتضحية
![بوتين: العالم معجب ببطولة الإيرانيين واستعداد قادتهم للتضحية]() #اسأل_أكثر #Question_More
RT STORIES
بوتين: روسيا ستضطر إلى استخدام الأسلحة التنافسية في الدفاع إذا تعرضت لهجوم
![بوتين: روسيا ستضطر إلى استخدام الأسلحة التنافسية في الدفاع إذا تعرضت لهجوم]() #اسأل_أكثر #Question_More
RT STORIES
بوتين: وتيرة تقدم قواتنا على الجبهة تتصاعد ونريد سلاما دائما لا هدنة مؤقتة
![بوتين: وتيرة تقدم قواتنا على الجبهة تتصاعد ونريد سلاما دائما لا هدنة مؤقتة]() #اسأل_أكثر #Question_More
RT STORIES
بوتين: مستعدون لبدء مفاوضات حول أوكرانيا بشروط تقبلها روسيا وشعبها
![بوتين: مستعدون لبدء مفاوضات حول أوكرانيا بشروط تقبلها روسيا وشعبها]() #اسأل_أكثر #Question_More
RT STORIES
بوتين: مقترح نقل اليورانيوم الإيراني إلى روسيا لا يزال قائما وموسكو ضد أي عدوان
![بوتين: مقترح نقل اليورانيوم الإيراني إلى روسيا لا يزال قائما وموسكو ضد أي عدوان]() #اسأل_أكثر #Question_More
RT STORIES
بوتين: روسيا لم تعلن الحرب بل شُنّت عليها ودفعت عمدا نحو النزاع الأوكراني للدفاع عن نفسها
![بوتين: روسيا لم تعلن الحرب بل شُنّت عليها ودفعت عمدا نحو النزاع الأوكراني للدفاع عن نفسها]() #اسأل_أكثر #Question_More
![كلمة بوتين أمام "فالداي"]() كلمة بوتين أمام "فالداي"
"حصان طروادة" خبيث ينتشر عبر "واي فاي" مستغلا مخاوف "كورونا"!
يحذر محللو الأمن السيبراني من وجود ما يسمى "حصان طروادة" ( Emotet) يمكن أن ينتشر عبر شبكات الإنترنت "واي فاي"، ويحمّل مجموعة متنوعة من البرامج الخبيثة التي تهدد البيانات الحساسة.
وعاود Emotet الظهور في أواخر عام 2019، بعد رصده بداية في عام 2018، حيث انتشر عبر رسائل البريد الإلكتروني الخادعة، مع وجود مستندات "مايكروسوفت" مرفقة تحتوي على تعليمات برمجية خبيثة، مضمنة في الداخل. وفي الآونة الأخيرة، استخدم القراصنة أزمة فيروس "كورونا" المستمرة، كوسيلة لنشر البرامج الخبيثة.

الصين تكشف عن تطبيق "يحذر" المستخدمين من "كورونا"!
ويظهر قراصنة الإنترنت على أنهم مسؤولون صحيون، ويثيروا فزع الهدف عبر رسائل مخصصة لإجبارهم على فتح مستند "مايكروسوفت وورد" المرفق، الذي يزعم أنه يحتوي على تحديثات ومعلومات صحية حول "تفشي فيروس كورونا" في المنطقة. وحتى الآن، تركزت الهجمات بشكل أساسي على اليابان ومناطق أخرى، أقرب إلى الصين، ولكن الخبراء يحذرون من أنه مع انتشار "كورونا" القاتل، سيكون Emotet واسع النطاق أيضا.
ويقول باحثو IBM، الذين يدرسون Emotet: "نتوقع أن نرى المزيد من حركة البريد الإلكتروني الخبيثة، على أساس فيروس "كورونا" في المستقبل، مع انتشار العدوى".
ويصيب Emotet جهاز الكمبيوتر، مع تحديد جميع شبكات "واي فاي" المجاورة، التي تُستهدف لاحقا بهجمات قوية، باستخدام قاعدة بيانات مخزنة تحتوي على كلمات مرور قائمة على "التخمين الدقيق"، لمحاولة خرقها.
وبمجرد الاتصال بشبكة "واي فاي" وتحديد جميع المستخدمين والأجهزة المستهدفة المحتملة، "يغفو" البرنامج لمدة 14 ثانية لتجنب إثارة أي شك قبل الهجوم، وترك إدارة النظام حتى آخر رمق، لتجنب إطلاق الإنذار في وقت مبكر. كما يجمع كل مجموعات اسم المستخدم وكلمة المرور الناجحة، ويضيفها إلى قاعدة البيانات للنشر في المستقبل، في هجمات لاحقة.

"كورونا" يطال الإنترنت.. تحذيرات من استغلال "الفيروس الصيني" لسرقة "معلومات حساسة"
وأُرسل Emotet لأول مرة إلى قاعدة بيانات VirusTotal في 05/04/2018، ما يشير إلى أنه ربما تسلل حول شبكات "واي فاي" دون كشفها لمدة عامين. ومع ذلك، فإن أول حالة سُجّلت رسميا لتأثير "حصان طروادة" على جهاز معين، وقعت بتاريخ 23/01/2020.
- ما هو الحل؟
كما هو الحال دائما، يوصي المحللون باستخدام كلمات مرور أقوى لتأمين الشبكات اللاسلكية، مع تحسين مراقبة جميع الخدمات الجديدة المثبتة على الأجهزة المتصلة بالشبكة.
وبالإضافة إلى ذلك، يوصون بإجراء تحقيق شامل في أي من الخدمات أو العمليات المشبوهة، أو تلك التي لا يمكن تفسيرها. وكذلك تطهير جميع البرامج النصية التي قد تكون في الواقع خبيثة مثل Emotet.
وعلاوة على ذلك، فإن الرسائل الفعلية لمحتوى البرامج الخبيثة، التي تستخدمها Emotet، بمجرد إصابة شبكة ما، تكون غير مشفرة ويمكن التعرف عليها بسهولة.
المصدر: RT


التعليقات