
Stories
-
!["آبيك" والقمة الثلاثية]()
"آبيك" والقمة الثلاثية
RT STORIES
بوتين: أموال جائزة نوبل روسية
![بوتين: أموال جائزة نوبل روسية]() #اسأل_أكثر #Question_More
RT STORIES
بوتين: وافقنا على حلول وسط اقترحتها واشنطن للتسوية في أوكرانيا
![بوتين: وافقنا على حلول وسط اقترحتها واشنطن للتسوية في أوكرانيا]() #اسأل_أكثر #Question_More
RT STORIES
بوتين يجدد شكره لترامب على دعوته لحضور قمة الـ20 في بلاده
![بوتين يجدد شكره لترامب على دعوته لحضور قمة الـ20 في بلاده]() #اسأل_أكثر #Question_More
RT STORIES
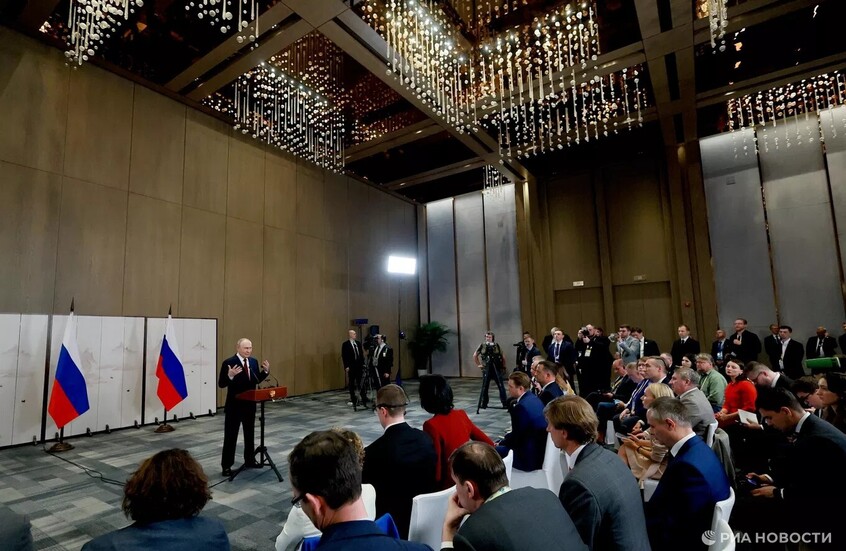
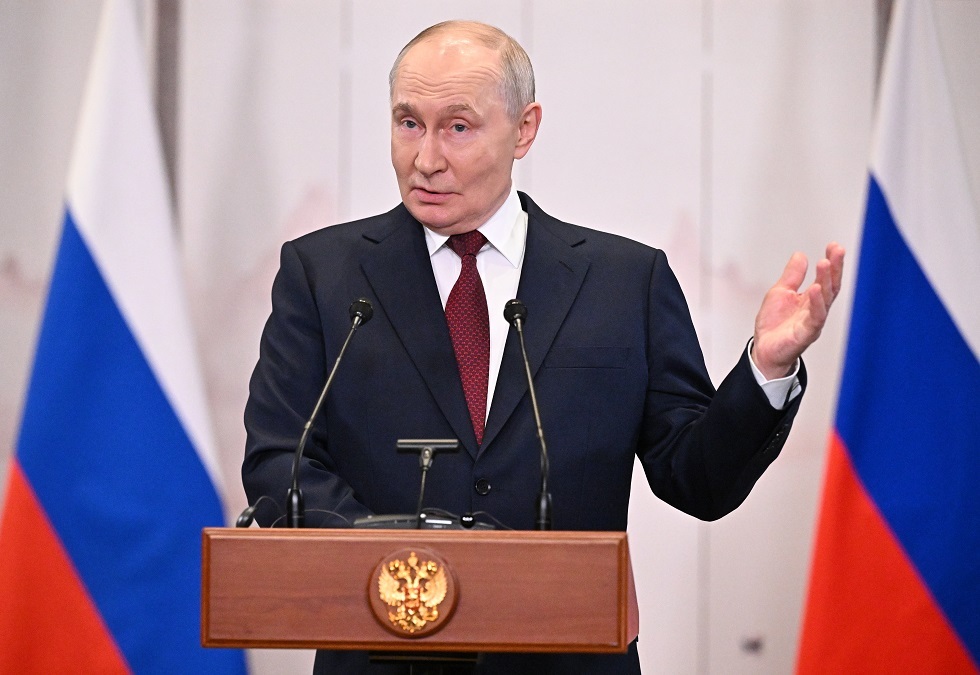
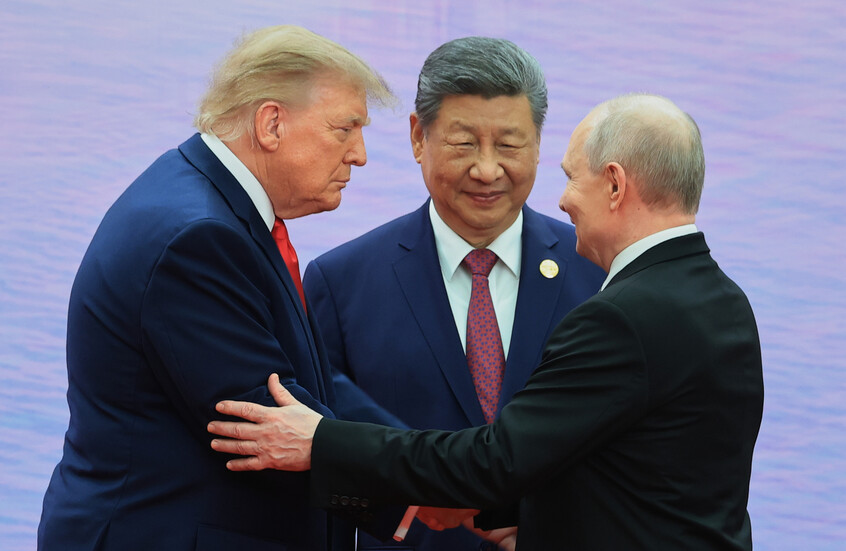
بوتين يستعرض نتائج قمته مع شي وترامب
![بوتين يستعرض نتائج قمته مع شي وترامب]() #اسأل_أكثر #Question_More
RT STORIES
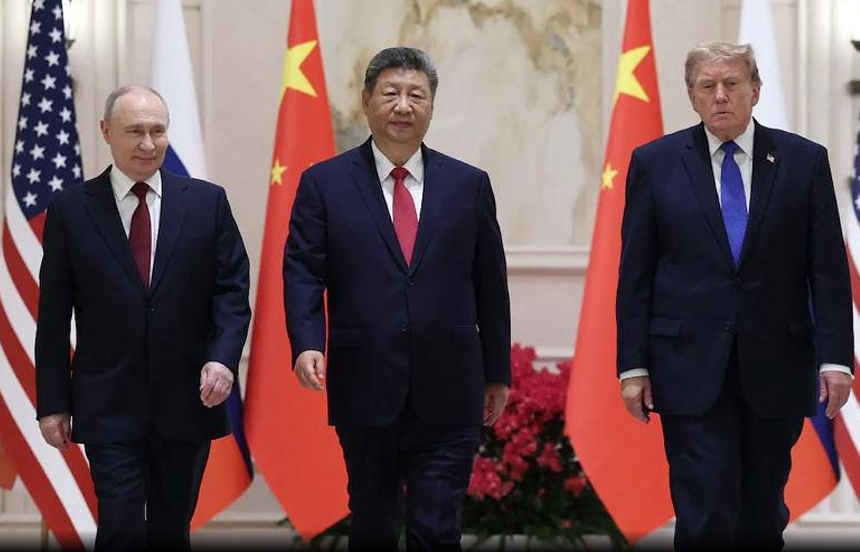
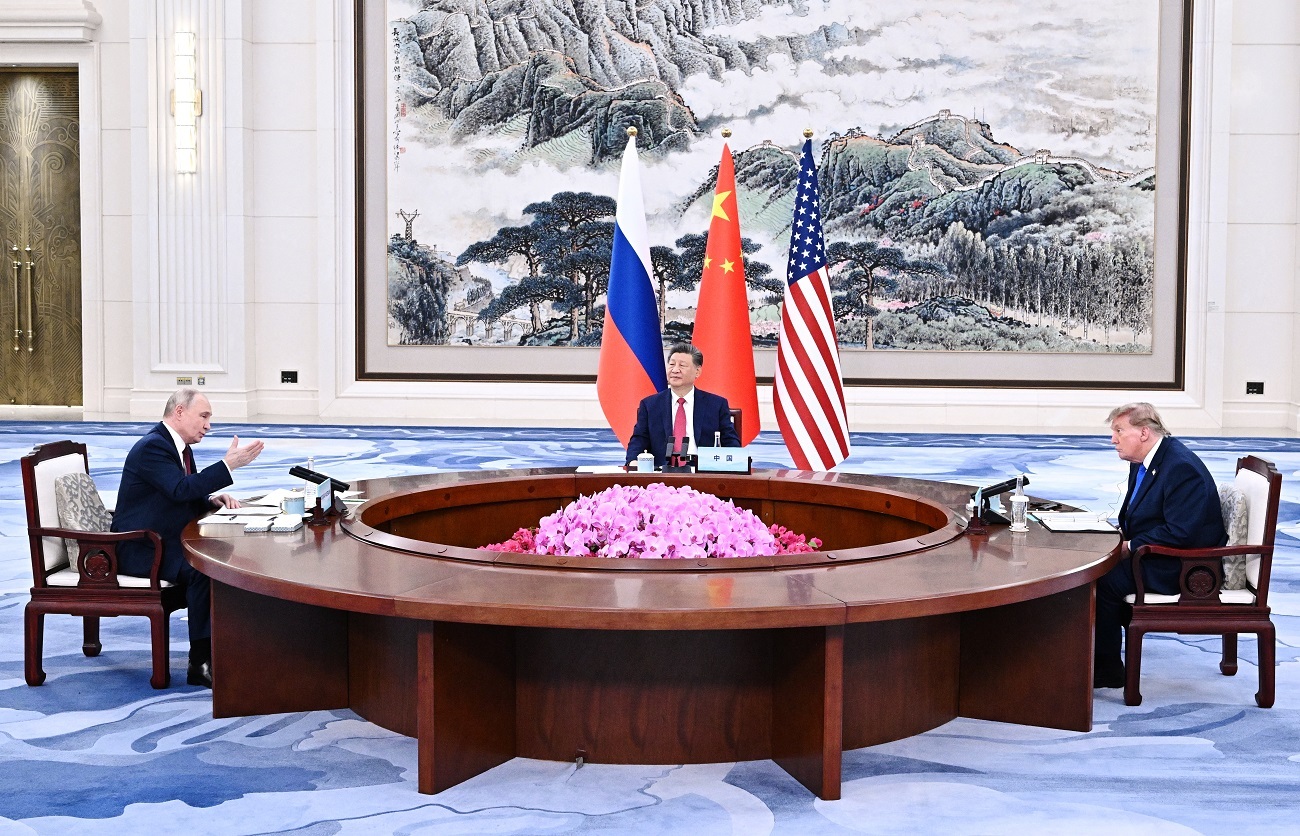
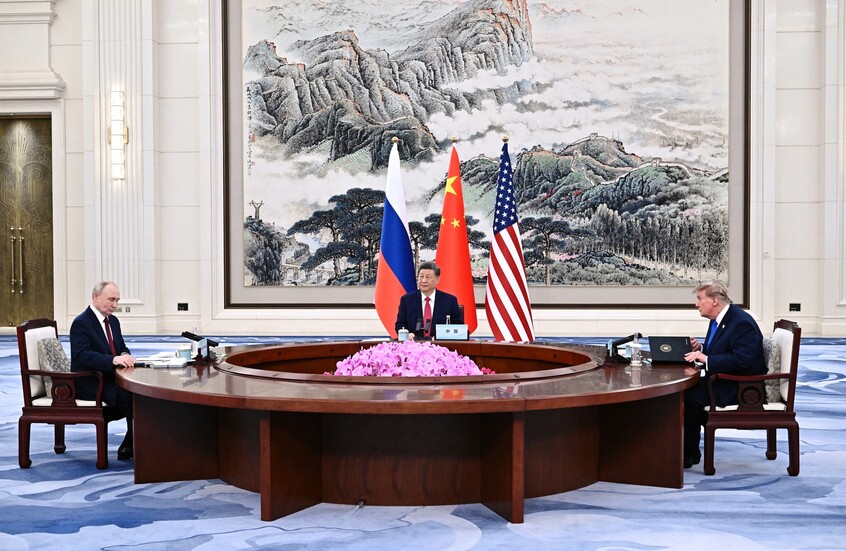
القمة الثلاثية: توافق روسي صيني أمريكي على منع الحرب النووية وتأمين الطاقة وإصلاح الأمم المتحدة
![القمة الثلاثية: توافق روسي صيني أمريكي على منع الحرب النووية وتأمين الطاقة وإصلاح الأمم المتحدة]() #اسأل_أكثر #Question_More
RT STORIES
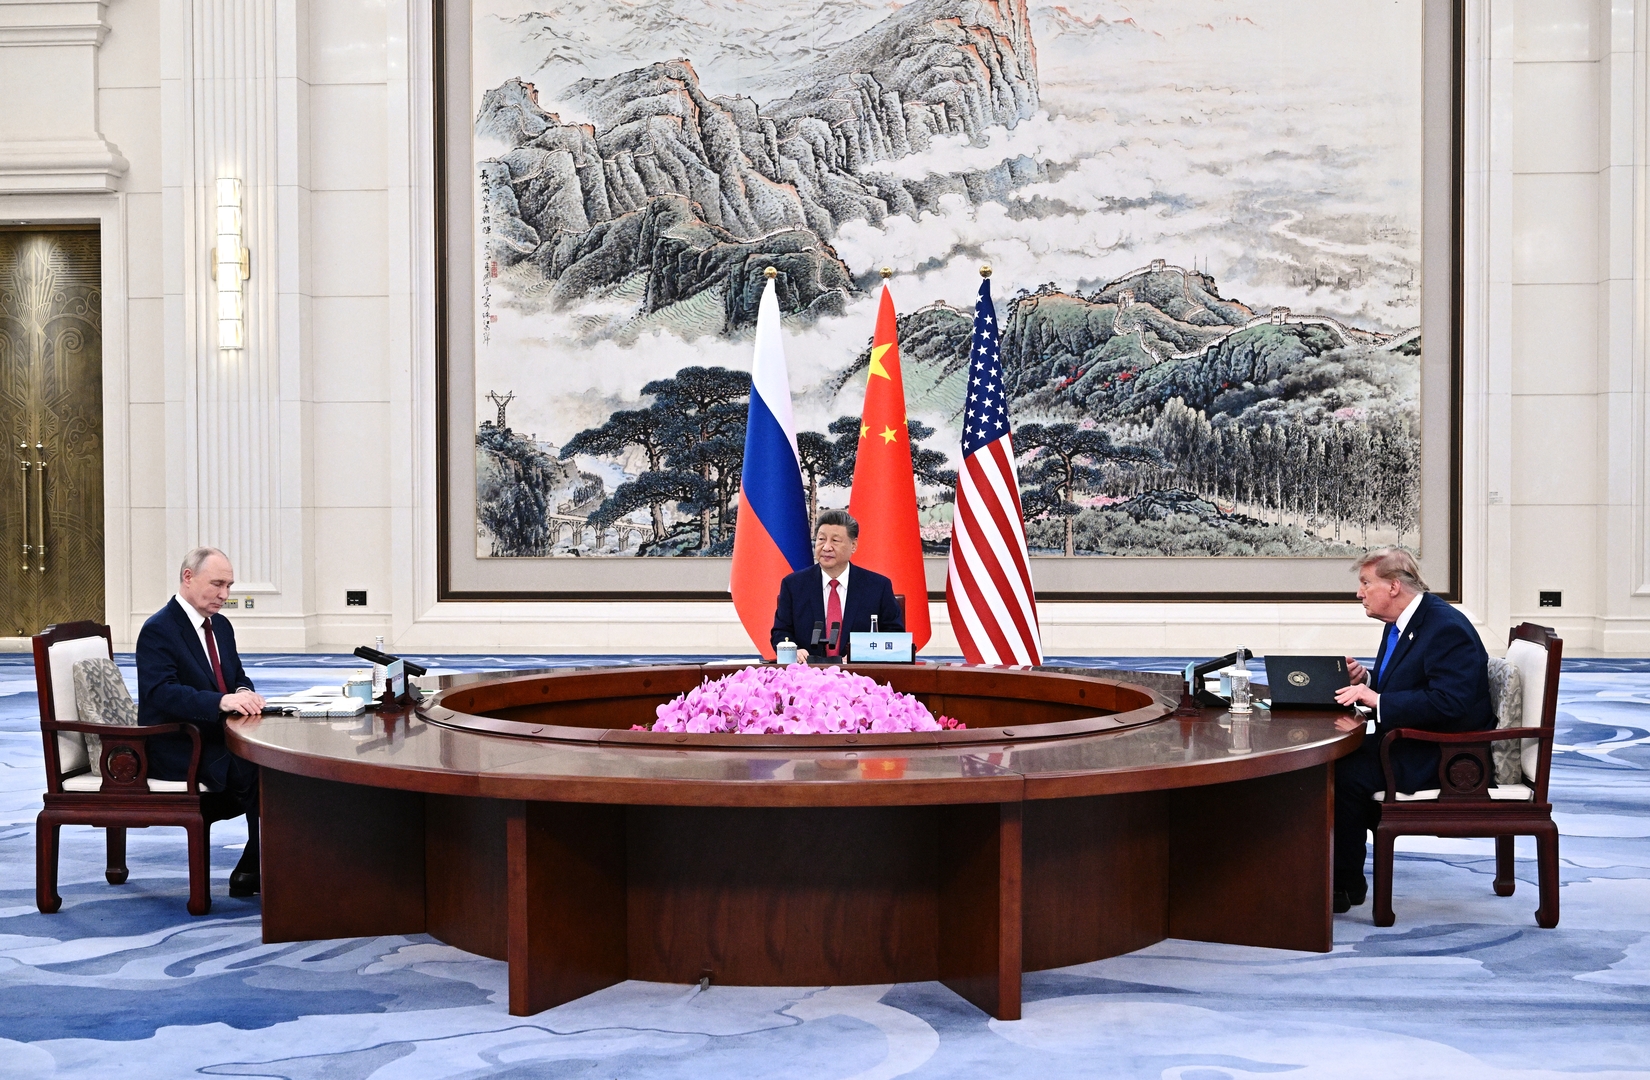
قادة القوى العظمى يبحثون مستقبل العالم حول طاولة مستديرة
![قادة القوى العظمى يبحثون مستقبل العالم حول طاولة مستديرة]() #اسأل_أكثر #Question_More
RT STORIES
شي جين بينغ يودع بوتين عقب القمة الثلاثية التاريخية
![شي جين بينغ يودع بوتين عقب القمة الثلاثية التاريخية]() #اسأل_أكثر #Question_More
RT STORIES
شي: الحفاظ على السلام الدولي محور قمة شينجين الثلاثية
![شي: الحفاظ على السلام الدولي محور قمة شينجين الثلاثية]() #اسأل_أكثر #Question_More
RT STORIES
بوتين: روسيا والولايات المتحدة والصين تجمعها مسؤولية الحفاظ على السلام الدولي
![بوتين: روسيا والولايات المتحدة والصين تجمعها مسؤولية الحفاظ على السلام الدولي]() #اسأل_أكثر #Question_More
RT STORIES
شي يدعو خلال اجتماع القمّة مع بوتين وترامب لحظر الأسلحة النووية وإزالتها
![شي يدعو خلال اجتماع القمّة مع بوتين وترامب لحظر الأسلحة النووية وإزالتها]() #اسأل_أكثر #Question_More
RT STORIES
بوتين وترامب يعقدان اجتماعا ثنائيا على هامش قمة "آبيك" (فيديو)
![بوتين وترامب يعقدان اجتماعا ثنائيا على هامش قمة "آبيك" (فيديو)]() #اسأل_أكثر #Question_More
RT STORIES
ترامب وشي يعقدان لقاء ثنائيا في شنجين
![ترامب وشي يعقدان لقاء ثنائيا في شنجين]() #اسأل_أكثر #Question_More
!["آبيك" والقمة الثلاثية]() "آبيك" والقمة الثلاثية
-
![روسيا وأوكرانيا.. خارطة المعارك والمواجهات]()
روسيا وأوكرانيا.. خارطة المعارك والمواجهات
RT STORIES
الدفاع الروسية تعلن حصيلة العمليات على 6 محاور
![الدفاع الروسية تعلن حصيلة العمليات على 6 محاور]() #اسأل_أكثر #Question_More
RT STORIES
الدفاع الروسية: توجيه ضربة ليلية لمحطات الكهرباء ومخازن المحروقات في أوكرانيا
![الدفاع الروسية: توجيه ضربة ليلية لمحطات الكهرباء ومخازن المحروقات في أوكرانيا]() #اسأل_أكثر #Question_More
![روسيا وأوكرانيا.. خارطة المعارك والمواجهات]() روسيا وأوكرانيا.. خارطة المعارك والمواجهات
اختراق إلكتروني يستهدف مزودي خدمات لـ"جيه.بي مورغان" و"فيزا" و"ماستركارد"
كشفت مؤسسات مالية كبرى، في مقدمتها بنك "جيه.بي مورغان تشيس" وشركتا "فيزا" و"ماستركارد"، اليوم الخميس، عن تعرض جهات خارجية تقدم خدمات لها لهجمات إلكترونية.
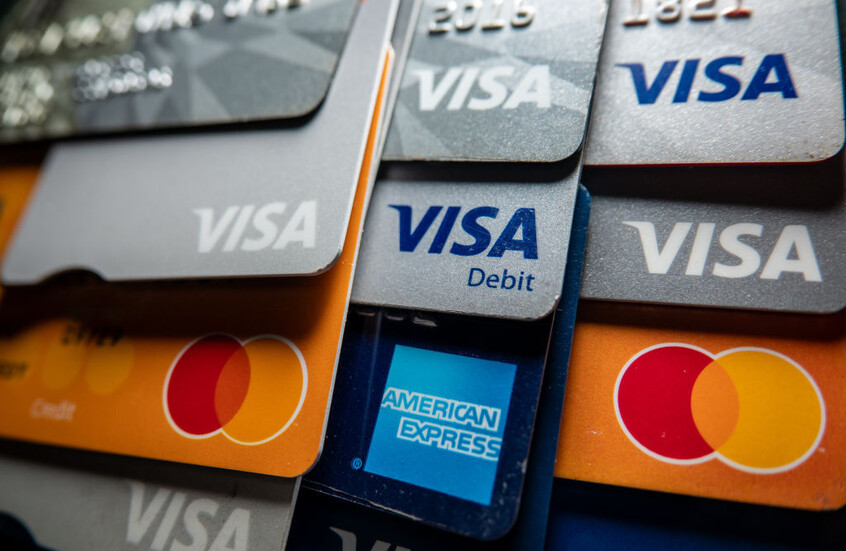
وقد أثار الحادث مخاوف أمنية واسعة، رغم تأكيدات رسمية بأن الأنظمة الأساسية وشبكات المدفوعات لم تتأثر بهذه الهجمات.
بيانات تسويقية تحت المجهر
وأوضح متحدث باسم "جيه.بي مورغان"، أكبر بنوك الولايات المتحدة، أن التحقيقات الأولية تشير إلى تمكن المهاجمين من الوصول إلى بعض البيانات التسويقية المخزنة لدى مزودي الخدمات، والتي قد تشمل أسماء بعض العملاء وعناوين بريدهم الإلكتروني.
وأكد البنك أنه سيتواصل مباشرة مع العملاء المعنيين، مشددا على عدم وجود أي صلة بين هذه الواقعة والانقطاع التقني الذي شهدته خدمات البنك في وقت سابق من الأسبوع الجاري بسبب خلل برمجي.
ادعاءات لمجموعة ابتزاز وتحقيقات صحافية
وعلى صعيد آخر، أفادت لقطة شاشة من منصة "إي كرايم" المعنية بأبحاث الجرائم الإلكترونية، بأن مجموعة ابتزاز إلكتروني تطلق على نفسها اسم "إن.زيرو.إن" ادعت في 16 نوفمبر الجاري حصولها على سجلات تواصل تشمل مئات الآلاف من التفاعلات وعناوين بريد إلكتروني لحاملي بطاقات.
وذكرت مراجعة أجرتها وكالة "رويترز" أن البيانات المسربة تبدو وكأنها تتضمن 124 عنوان بريد إلكتروني لموظفين في بنوك، وأكثر من 16 ألف عنوان لعملاء، بعضها مرفق بأرقام هواتف ورموز بريدية، فيما لم تتمكن الوكالة من التحقق تحققا مستقلا من صحة هذه البيانات، ورفض "جيه.بي مورغان" التعليق عليها.
"فيزا" و"ماستركارد": شبكات المدفوعات لم تخترق
من جهتها، أوضحت "فيزا" أن الواقعة مرتبطة بمزود خدمة خارجي في منطقة آسيا والمحيط الهادي، مؤكدة أن أنظمتها لم تتأثر ولم تسرب أي بيانات متعلقة بالمدفوعات كأرقام البطاقات أو البيانات المالية الحساسة.
بدورها، أكدت "ماستركارد" أن الحادثة وقعت لدى مزود خدمة خارجي وأدت إلى الكشف عن عدد محدود من عناوين البريد الإلكتروني لمجموعة صغيرة من عملاء برنامج مزايا محدد، مشددة على عدم وجود أي تأثير على شبكة مدفوعاتها أو قدرة الأفراد على استخدام بطاقاتهم.
تدخل تنظيمي وسلسلة أعطال تقنية
وعلى وقع هذه التطورات، تدخلت الجهات التنظيمية بسرعة؛ حيث تواصلت وزارة الخزانة ومكتب المراقب المالي للعملة مع البنوك فور الإبلاغ عن الانقطاع للتأكد من احتواء المشكلة واستبعاد أن تكون هجمة إلكترونية، في إطار عمليات التحقق الروتينية التي تعقب أي وقائع تقنية مماثلة.
وتأتي هذه الحادثة لتضاف إلى سلسلة من الأعطال والاختراقات التقنية الأخيرة التي هزت الأسواق، شملت قرارا لإدارة الطيران الفيدرالية بتعليق الرحلات الجوية، وانقطاعا عالميا في بريد "مايكروسوفت"، واختراقا ضخما لمنصة "بينانس" للعملات المشفرة الشهر الماضي.
المصدر: روسيا اليوم (RT)
إقرأ المزيد
واشنطن تستبعد تعرض أنظمتها لهجوم سيبراني منسق
استبعد وزير الأمن الداخلي الأمريكي ماركوين مولين وجود هجوم سيبراني منسق وراء سلسلة الأعطال التقنية التي شهدتها الولايات المتحدة مؤخرا، مؤكدا عدم وجود أدلة تربط بين هذه الحوادث.
فرنسا.. سرقة 133 مليون دولار من العملات المشفرة من مصرف بهجوم سيبراني
تعرض مصرف "كريدي موتويل أركيا" الفرنسي لهجوم سيبراني أسفر عن عملية سطو تجاوزت قيمتها 133 مليون دولار من العملات المشفرة.
الإمارات.. التصدي لنحو 750 ألف محاولة هجوم سيبراني استهدفت قطاعات حيوية بالدولة
أكد مجلس الأمن السيبراني لحكومة دولة الإمارات العربية المتحدة استمرار الجهود الوطنية لرصد ومواجهة التهديدات السيبرانية.
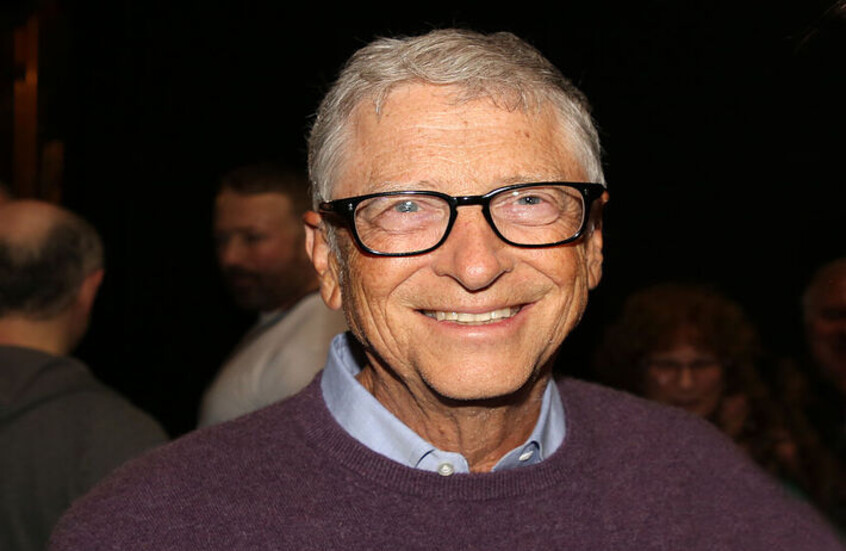
بيل غيتس يحذر من "مفاجآت غير سارة" في الأمن السيبراني بسبب الذكاء الاصطناعي
حذر بيل غيتس، مؤسس شركة "مايكروسوفت"، من أن البشرية ستواجه "الكثير من المفاجآت غير السارة" في مجال الأمن السيبراني خلال عام 2027، في ظل التطور المتسارع لتقنيات الذكاء الاصطناعي.

OpenAI تؤجل إطلاق نموذج "أسترا" بعد مخاوف من قدرته على شن هجمات سيبرانية ذاتيا
قررت شركة OpenAI تعليق جزء من خططها لتحديث ChatGPT، بعدما أظهرت الاختبارات أن نموذجها الجديد "أسترا" قد يكون خطيرا إذا أطلق في نسخته الحالية.



التعليقات